

Détection des risques IAM
La plateforme de sécurité cloud Orca détecte, hiérarchise et surveille en continu les erreurs de configuration courantes et méconnues de la gestion des identités et des accès (IAM) sur l'ensemble de votre parc cloud, pour répondre aux exigences strictes de conformité IAM et renforcer votre posture de sécurité cloud.
Le défi
Des permissions excessives donnent les clés aux attaquants
Une mauvaise hygiène de gestion des identités et des accès est l'une des principales causes d'expositions intentionnelles et accidentelles dans les environnements de cloud public. Les acteurs malveillants cherchent constamment à exploiter les mauvaises configurations IAM, telles que les identités trop permissives, les mauvaises pratiques de mots de passe et d'identifiants, ainsi que l'exposition publique accidentelle.
- 90 % des organisations possèdent au moins une ressource facilitant le déplacement latéral.
- 72 % des organisations ont des rôles IAM inutilisés.
- 61 % des organisations possèdent un utilisateur root ou un propriétaire de compte sans MFA.
Notre approche
Réduisez votre surface d'attaque grâce à une bonne hygiène IAM
Orca détecte et hiérarchise les erreurs de configuration de la gestion des identités et des accès, telles que les mots de passe faibles ou divulgués, les identifiants exposés et les identités trop permissives. La surveillance continue de l'IAM sur l'ensemble de votre parc cloud empêche toute exposition malveillante ou accidentelle.
Optimisez vos politiques IAM pour limiter les privilèges et améliorer votre hygiène
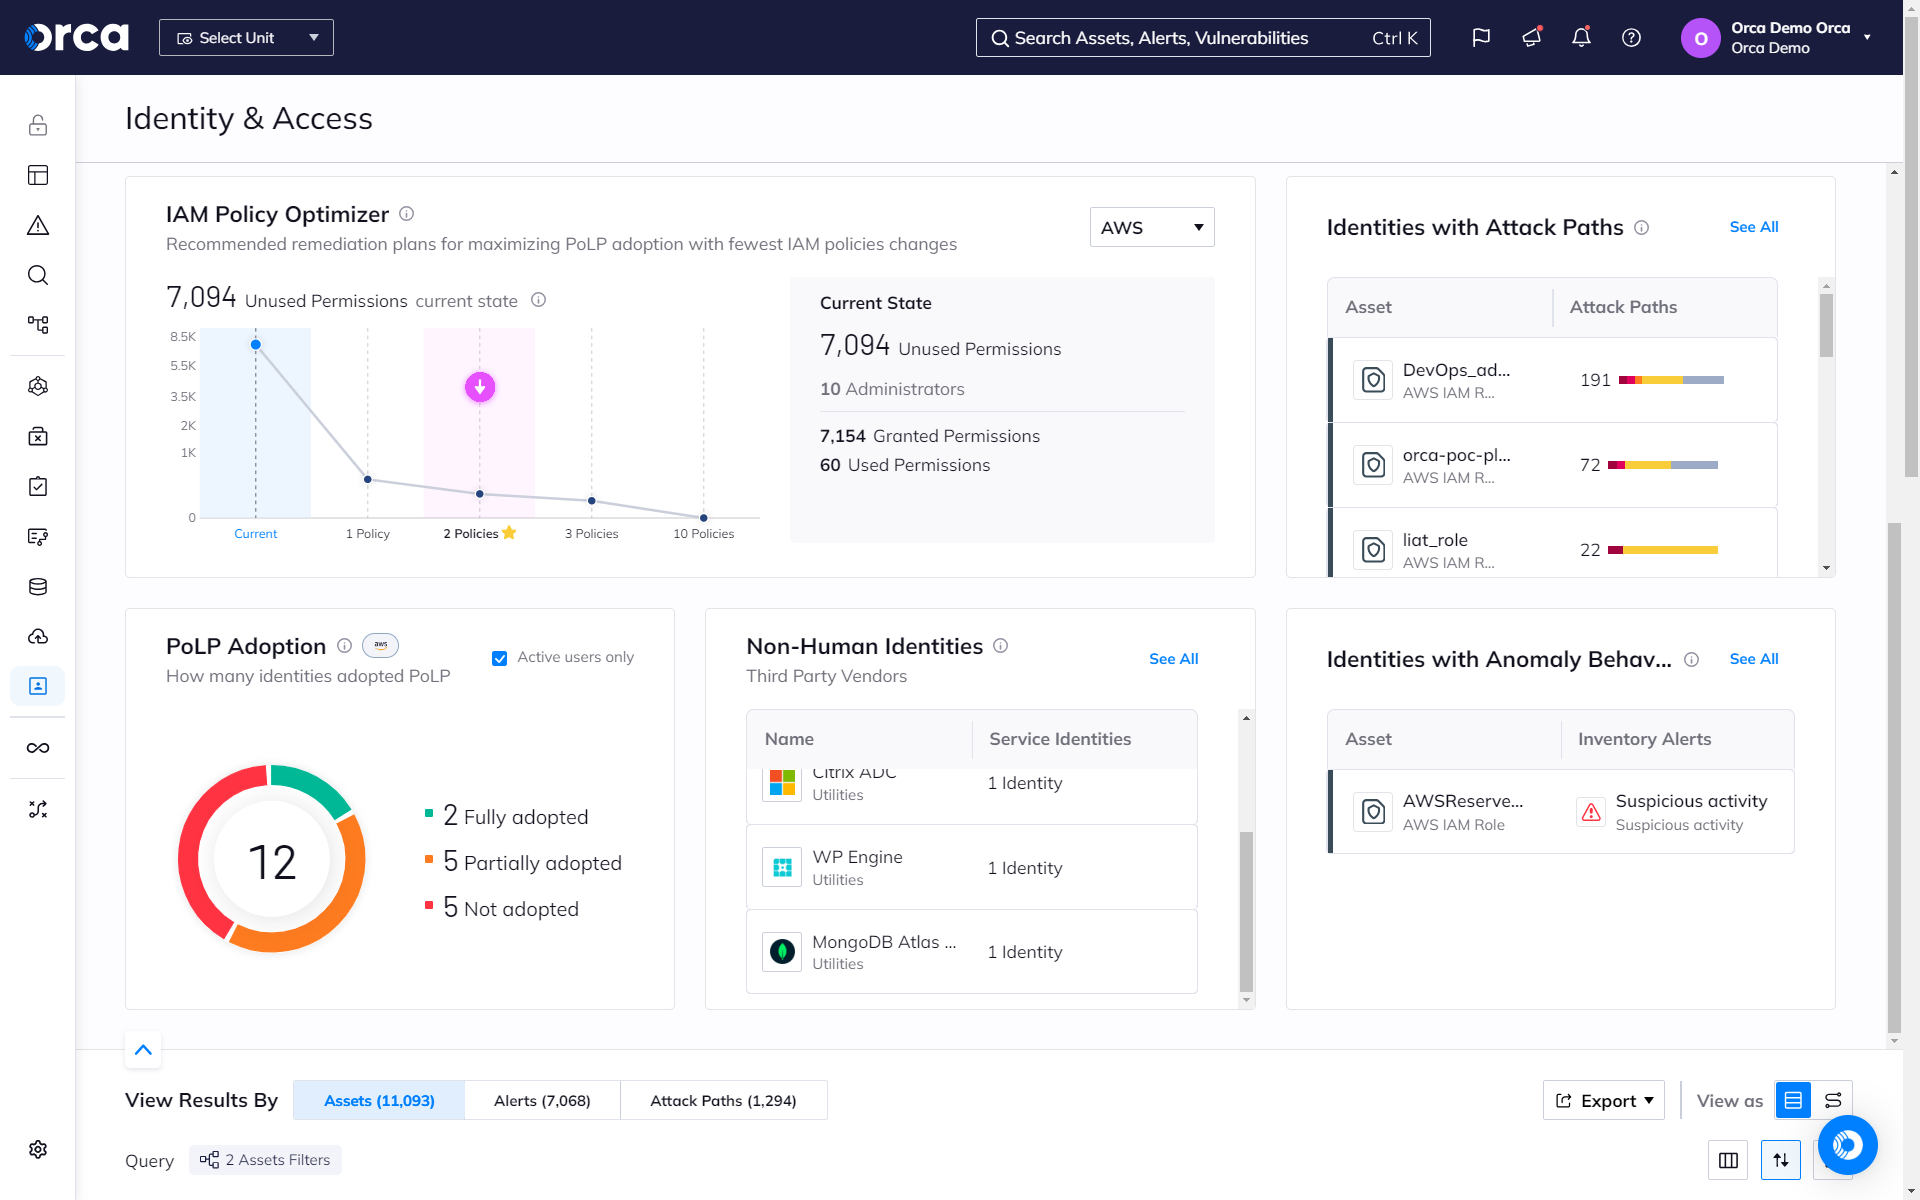
Orca exploite l'IA pour déterminer la configuration optimale des politiques IAM afin de maximiser la sécurité avec un minimum de modifications sur les politiques, les utilisateurs ou les rôles. Cela permet de gagner du temps, de limiter les privilèges et de réduire les risques liés aux permissions et comptes superflus.
- Orca propose des plans de remédiation recommandés afin de maximiser l'adoption du principe du moindre privilège (PoLP) avec le moins de modifications de politiques possible.
- Orca fournit automatiquement des configurations optimisées sous la forme d'un fichier téléchargeable prêt à être importé dans votre ou vos plateformes cloud.
- À un niveau granulaire, Orca génère automatiquement des recommandations de politiques pour les identités ou les rôles trop permissifs, que les équipes peuvent directement appliquer.
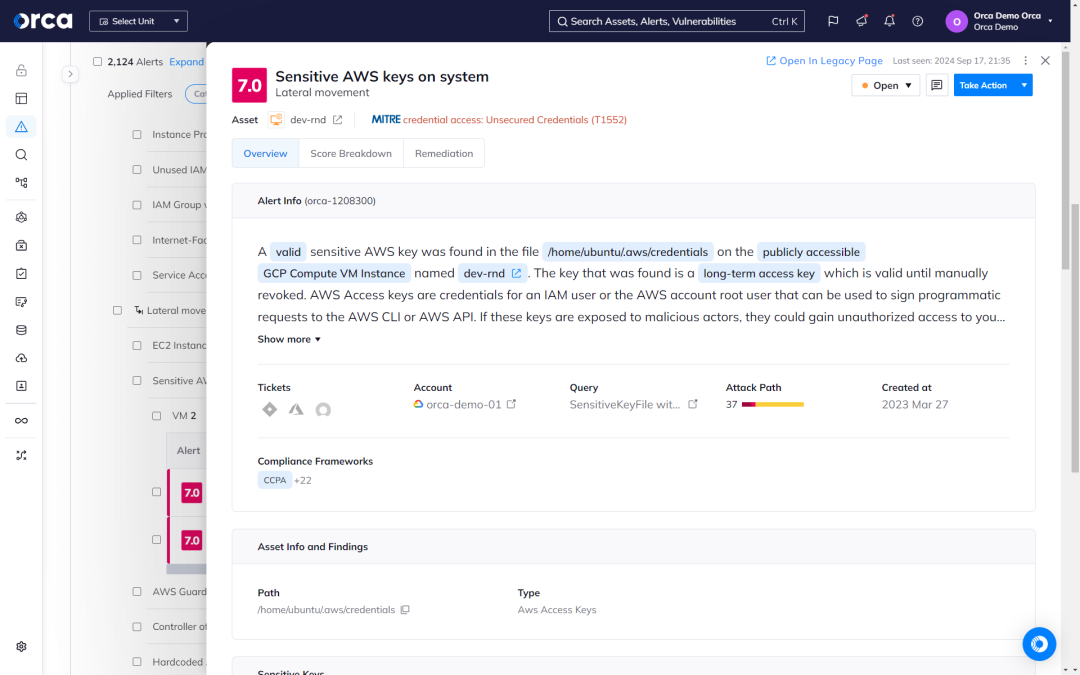
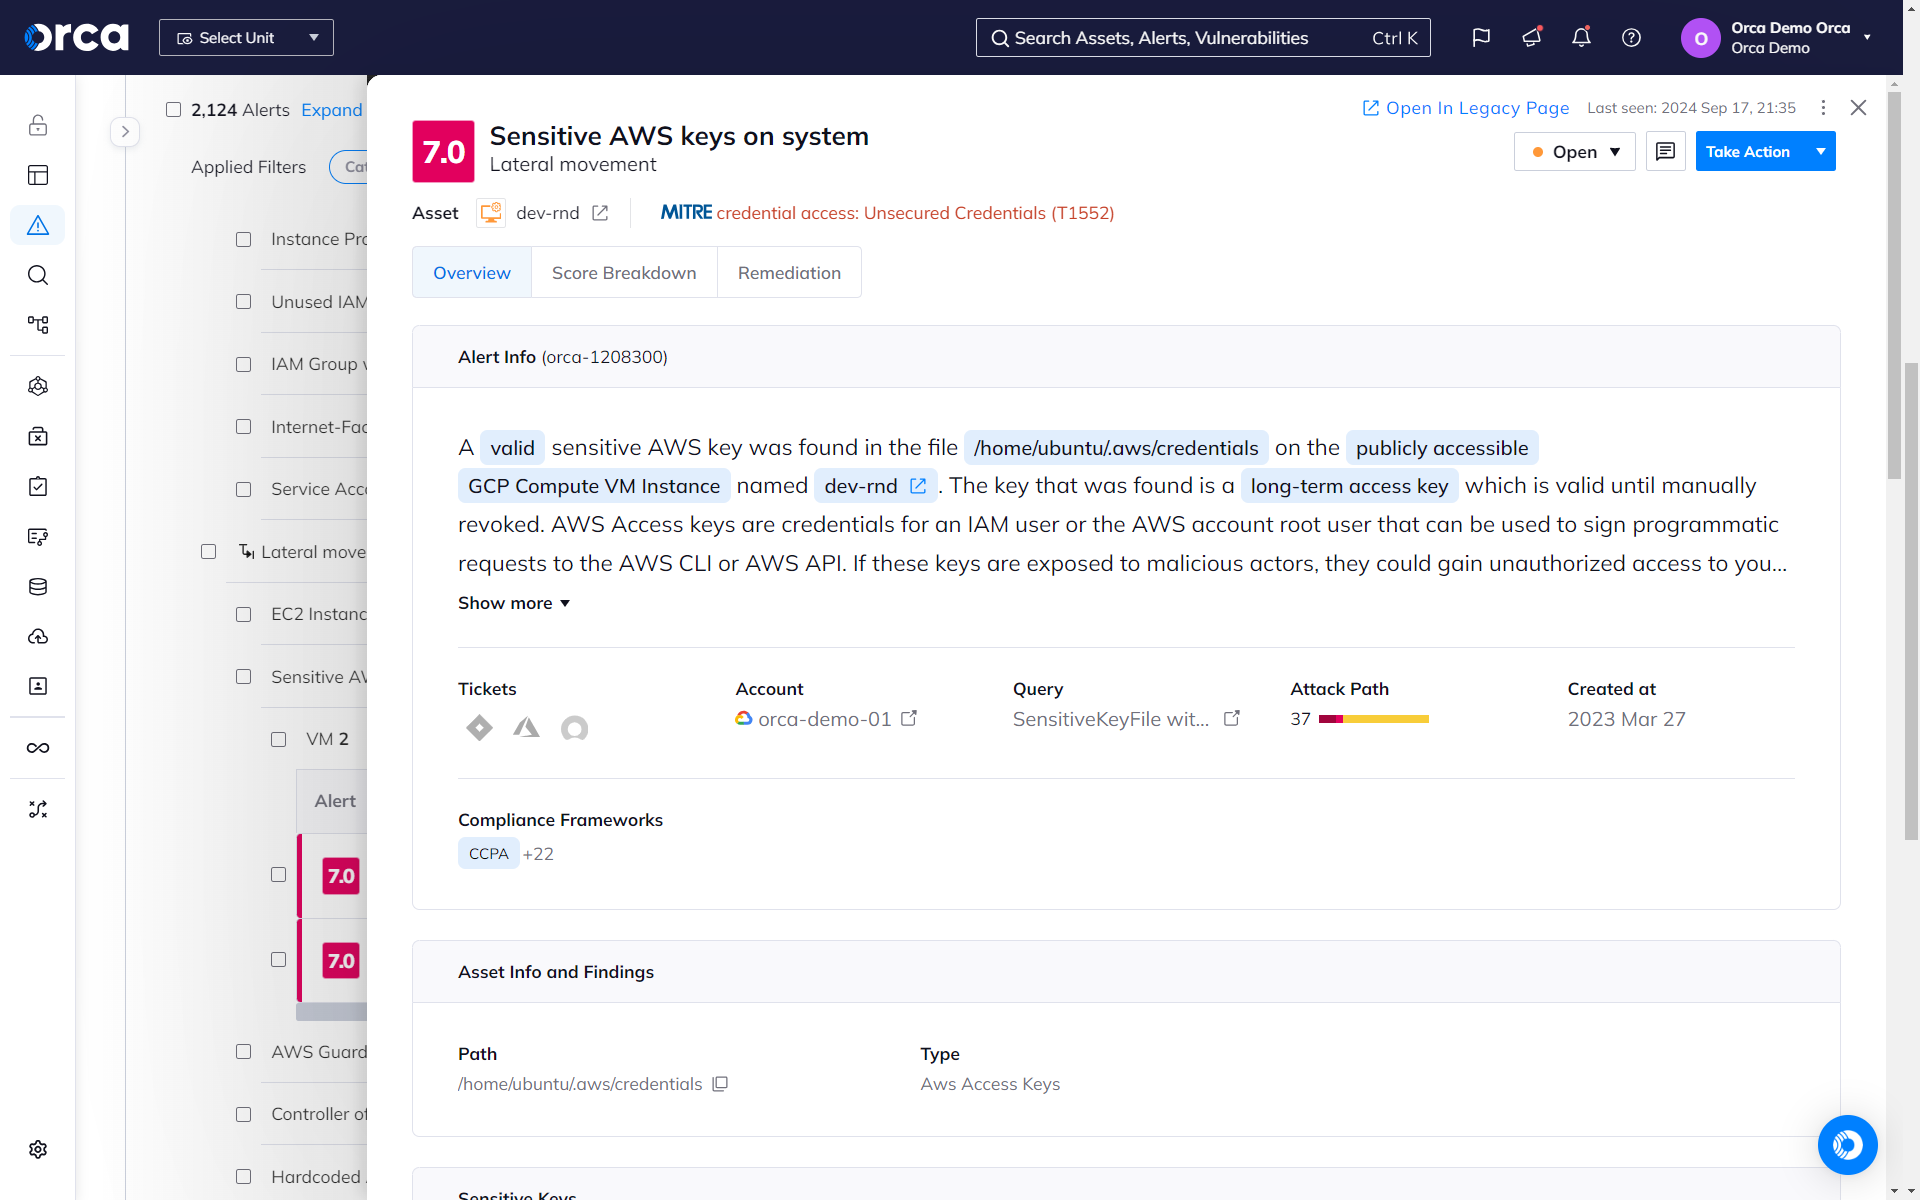
Trouvez les clés exposées avant les acteurs malveillants
La plateforme Orca analyse l'ensemble de votre parc cloud pour détecter les clés exposées, les vulnérabilités, les mots de passe dans l'historique shell et toute autre information susceptible d'être utilisée par des acteurs malveillants pour effectuer des mouvements latéraux dans votre parc cloud.
- Orca analyse le système de fichiers de chaque machine à la recherche de clés privées et génère les empreintes (hashes) de toutes les clés découvertes. Orca analyse ensuite tous les autres actifs pour identifier les configurations de clés publiques autorisées correspondant à ces empreintes.
- Orca révèle des informations clés, notamment les chemins d'accès aux clés stockées de manière non sécurisée, les workloads accessibles aux attaquants via les clés exposées, ainsi que les comptes utilisateurs et permissions enregistrés.
- Orca détecte toutes les clés d'accès à distance — y compris les clés de fournisseurs de services cloud, les clés SSH et bien d'autres — qui pourraient permettre à des attaquants d'accéder à d'autres ressources sensibles.
Prenez le contrôle
de vos identités
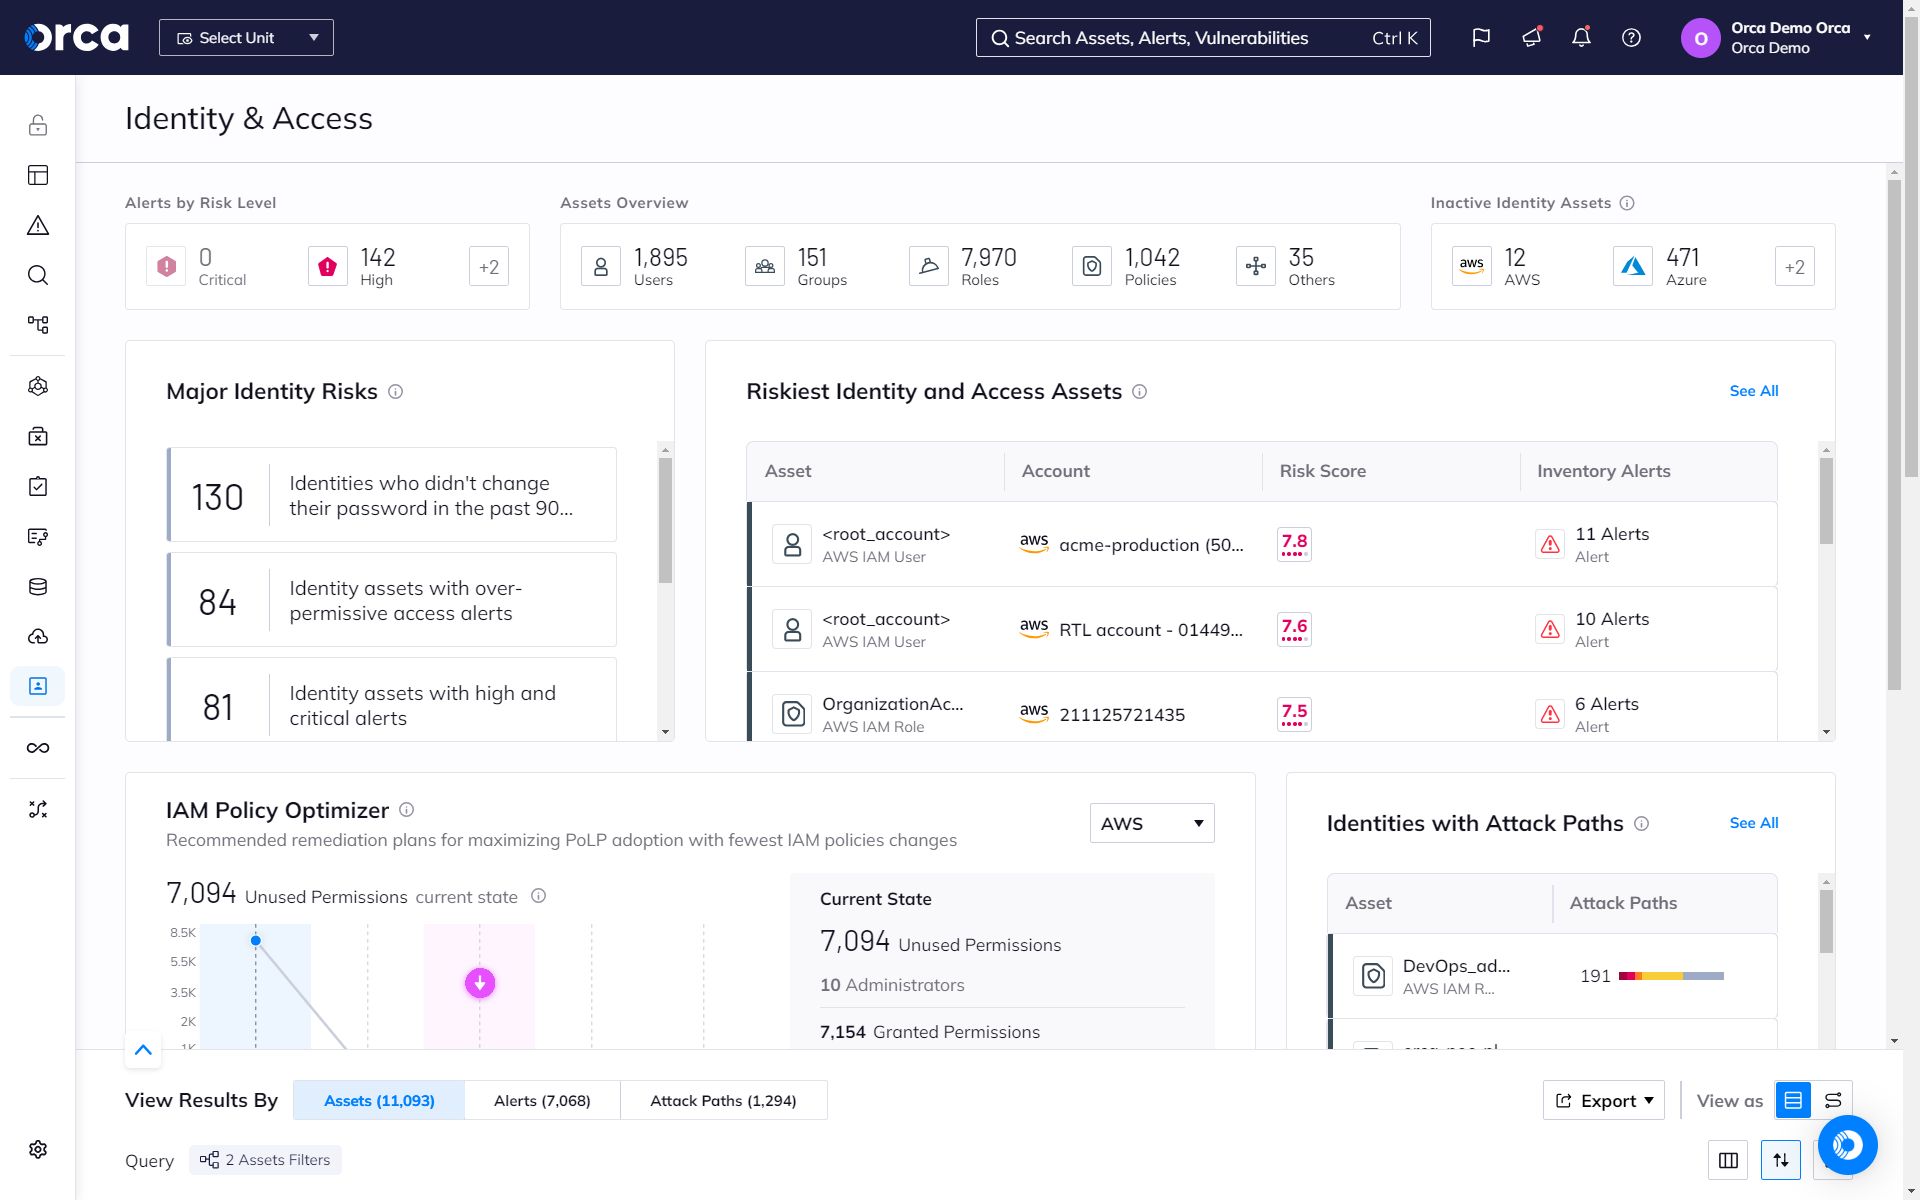
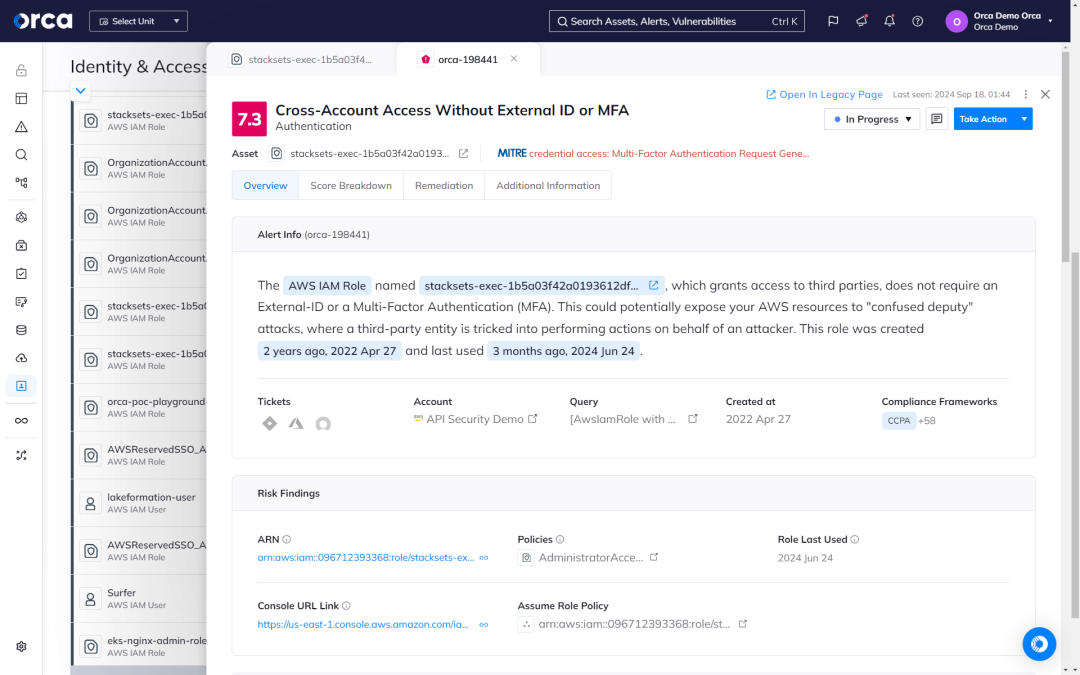
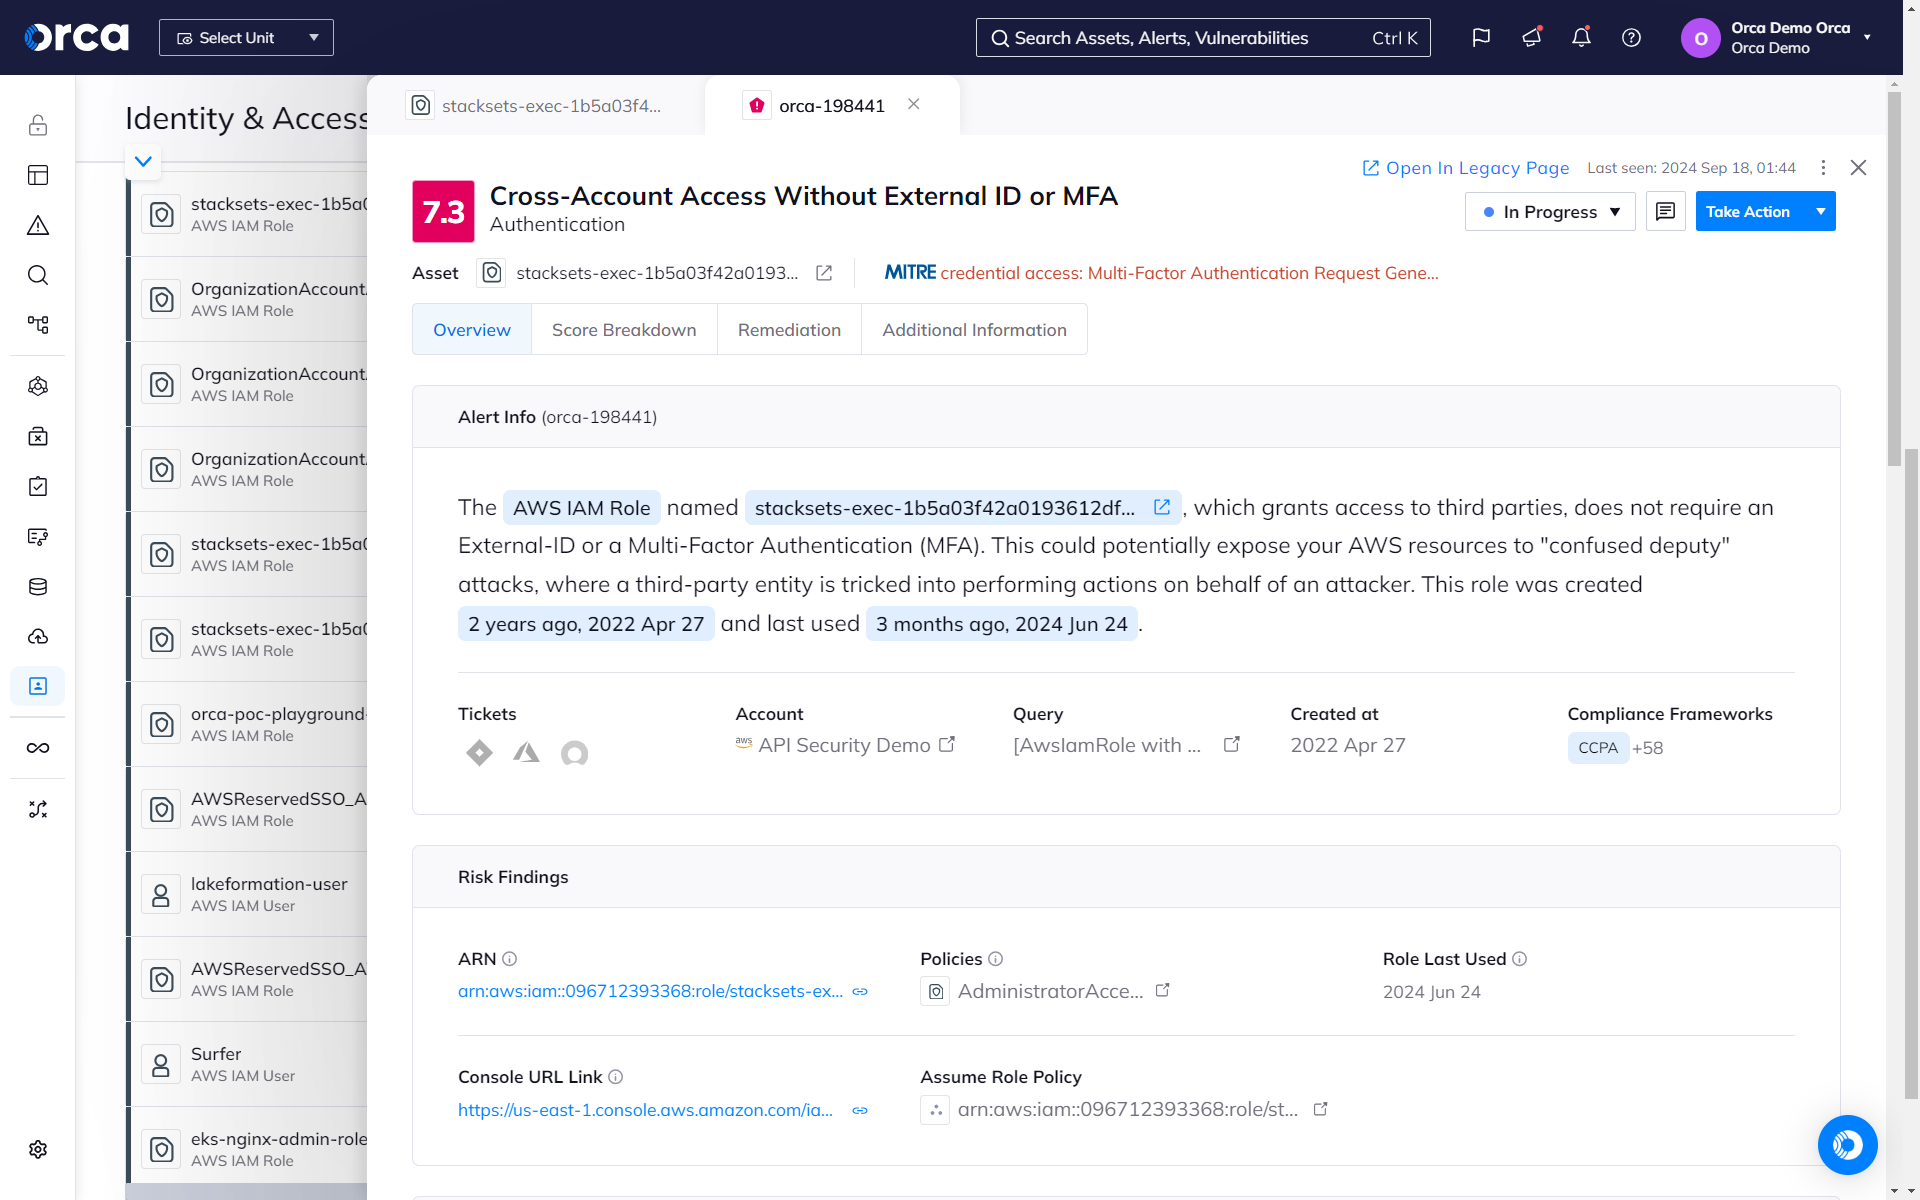
Le tableau de bord Identity and Access d'Orca aide les organisations à comprendre la relation entre les droits d'accès et les ressources cloud. Orca émet des alertes lorsque des identités trop permissives sont identifiées et les hiérarchise en fonction de leur impact potentiel sur l'activité.
- Orca surveille l'ensemble des identités, rôles, groupes, permissions et politiques déployés dans votre environnement cloud.
- Orca alerte les équipes dès que les meilleures pratiques de sécurité, comme le principe du moindre privilège, ne sont pas respectées.
- Obtenez des réponses à des questions telles que : « Quelles identités humaines et machines ont accès à cette ressource Google Standard Storage ? » ou « Quelles instances AWS EC2 ont accès à un compartiment S3 contenant des données PII ? »
Orca assure la sécurité de votre cloud — et garde vos identités et droits d'accès sous contrôle

Amérique du Nord
Assurance
AWS, GCP, Azure
« Tout ce qui impacte le développement se heurtera à une résistance. Mais avec SideScanning d'Orca, l'impact sur les systèmes est nul. C'est également facile à utiliser. »

« Orca Security a élevé les standards de la manière dont nous identifions, priorisons et traitons les risques au sein de notre environnement cloud. »


Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.