

IAMリスクの検知
Orcaクラウドセキュリティプラットフォームは、クラウドアセット全体において一般的および潜在的なIDおよびアクセス管理(IAM)の設定ミスを検知、優先順位付けし、継続的に監視します。これにより、厳格なIAMコンプライアンス要件を満たし、クラウドセキュリティポスチャを向上させます。
課題
過剰な権限は攻撃者に鍵を渡すことと同じです
不適切なIDおよびアクセス管理ハイジーンは、パブリッククラウド環境における意図的および偶発的な情報漏洩の最大の原因です。脅威アクターは、過剰な権限を持つアイデンティティ、不適切なパスワードや認証情報の取り扱い、偶発的な外部公開など、悪用可能なIAM設定ミスを常に探しています。
- 組織の90%が、ラテラルムーブメントを可能にする資産を少なくとも1つ保有しています。
- 72%の組織で未使用のIAMロールが存在します。
- 61%の組織でルートユーザーやアカウント所有者にMFAが設定されていません。
私たちのアプローチ
適切なIAMハイジーンで攻撃対象領域(アタックサーフェス)を縮小
Orcaは、脆弱または流出したパスワード、露出した認証情報、過剰な権限を持つアイデンティティなど、IDおよびアクセス管理の設定ミスを検知して優先順位を付けます。クラウドアセット全体の継続的なIAM監視により、悪意ある露出や偶発的な漏洩を防ぎます。
IAMポリシーを最適化し、権限を制限してハイジーンを改善
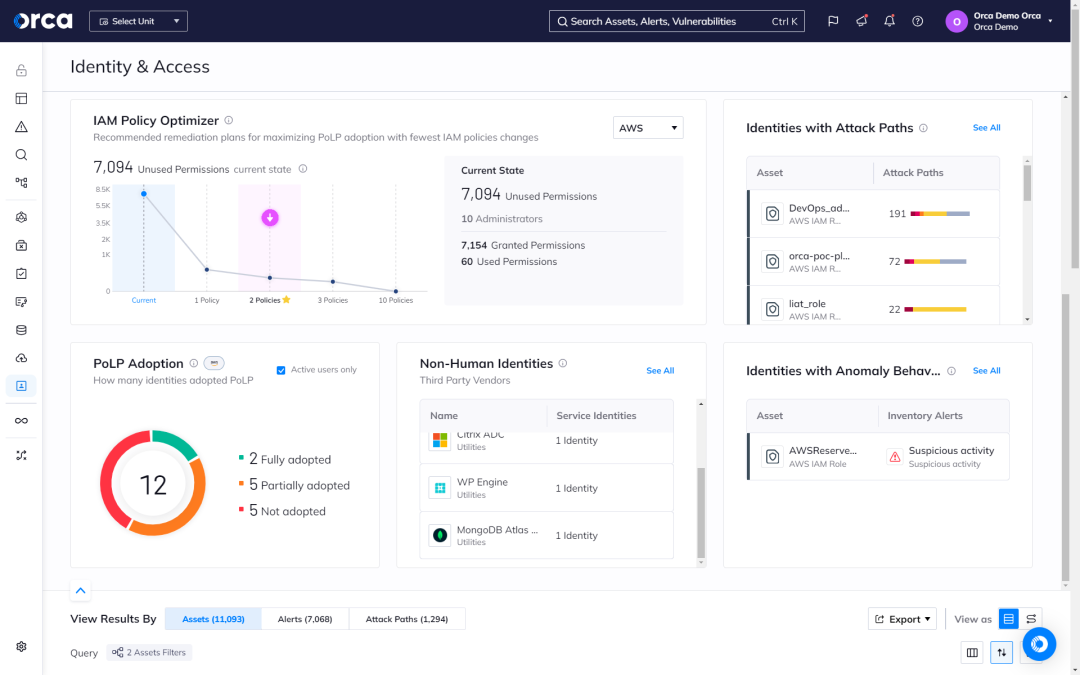
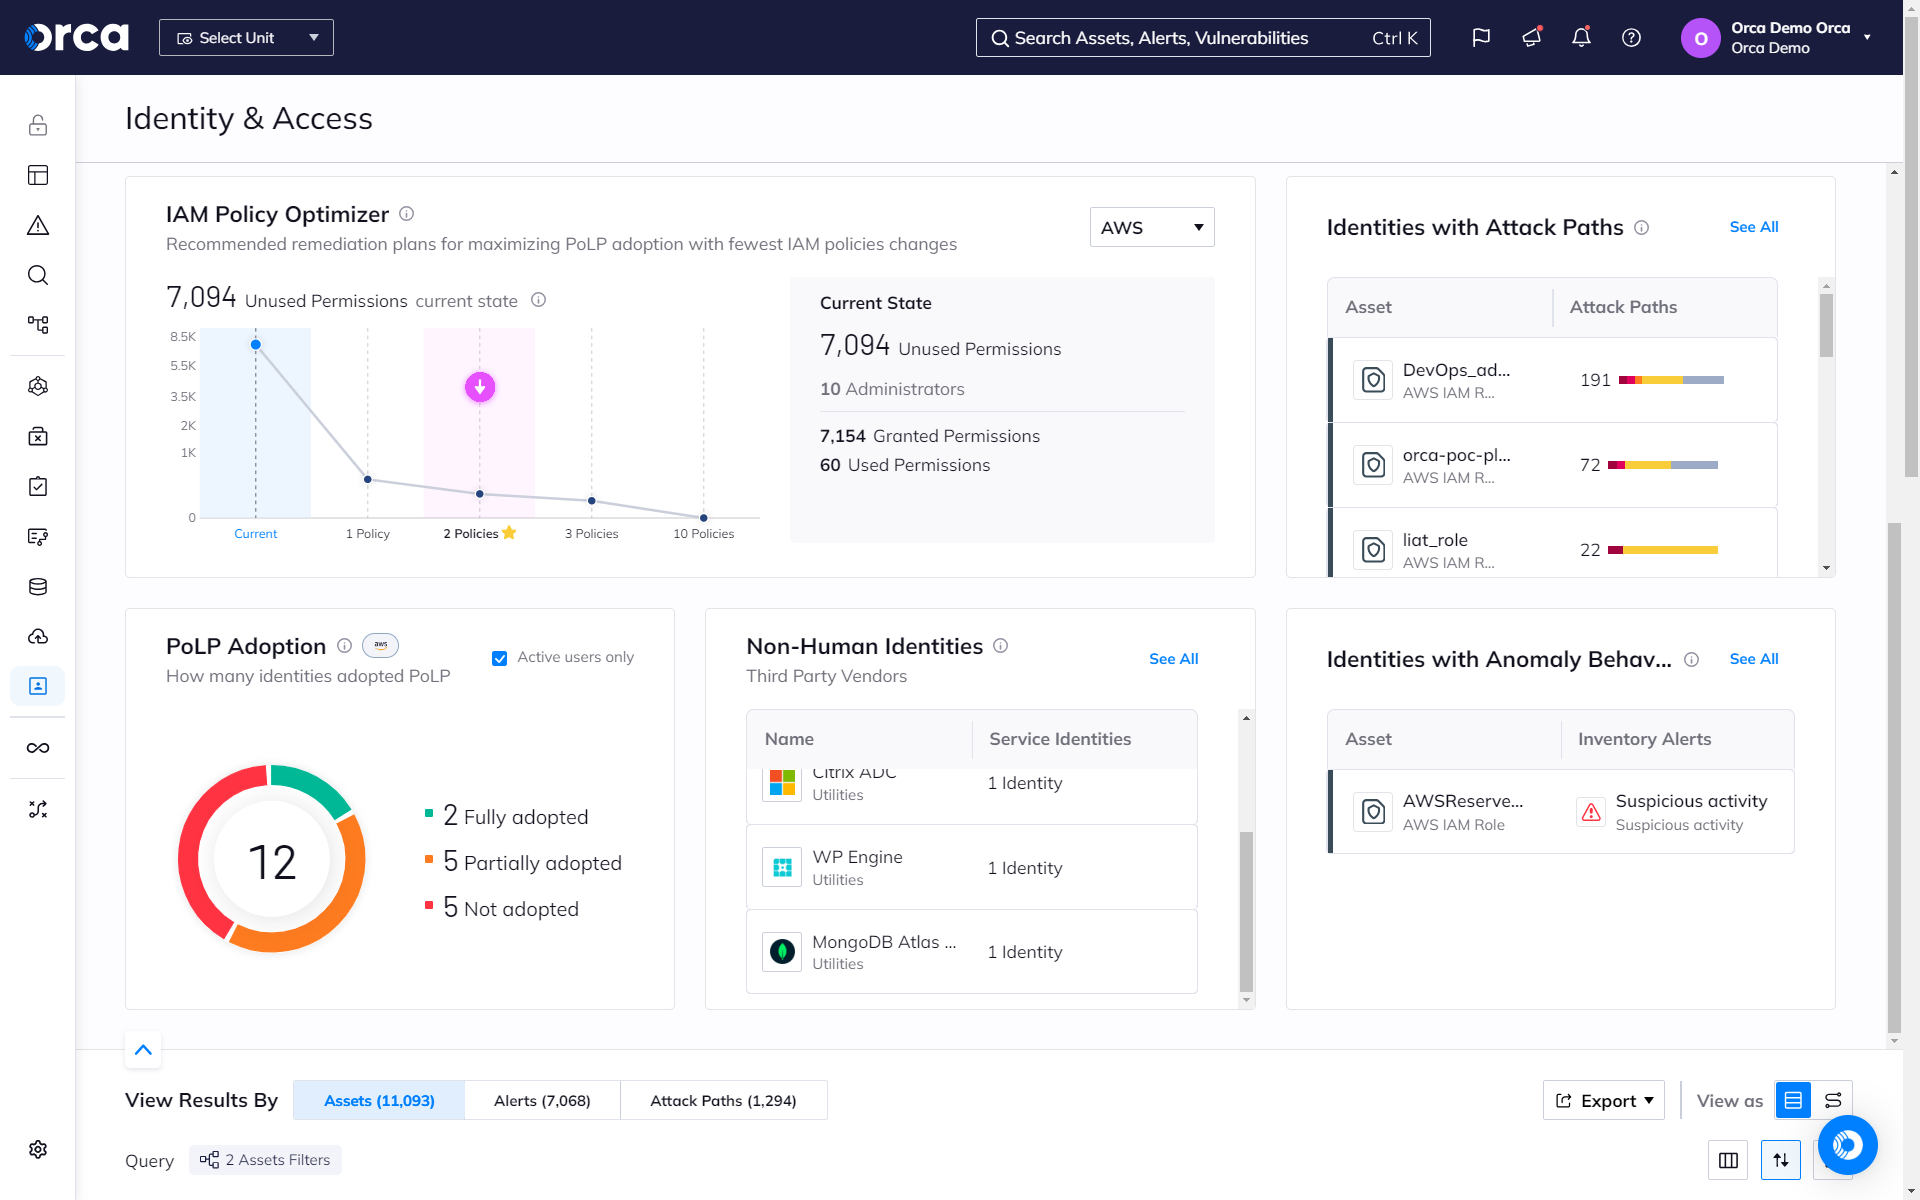
OrcaはAIを活用して、ポリシー、ユーザー、またはロールへの変更を最小限に抑えつつセキュリティを最大化する最適なIAMポリシー構成を特定します。これにより時間を節約し、権限を制限し、不要な権限やアカウントに関連するリスクを低減します。
- Orcaは、ポリシー変更数を最小限に抑えつつ最小特権の原則(PoLP)の適用を最大化するための推奨修正プランを提示します。
- Orcaは最適化された設定をダウンロード可能なファイルとして自動的に提供し、クラウドプラットフォームに直接アップロードできるようにします。
- Orcaはきめ細かなレベルで、過剰な権限を持つアイデンティティやロールに対してチームが適用できるポリシーの推奨事項を自動的に作成します。
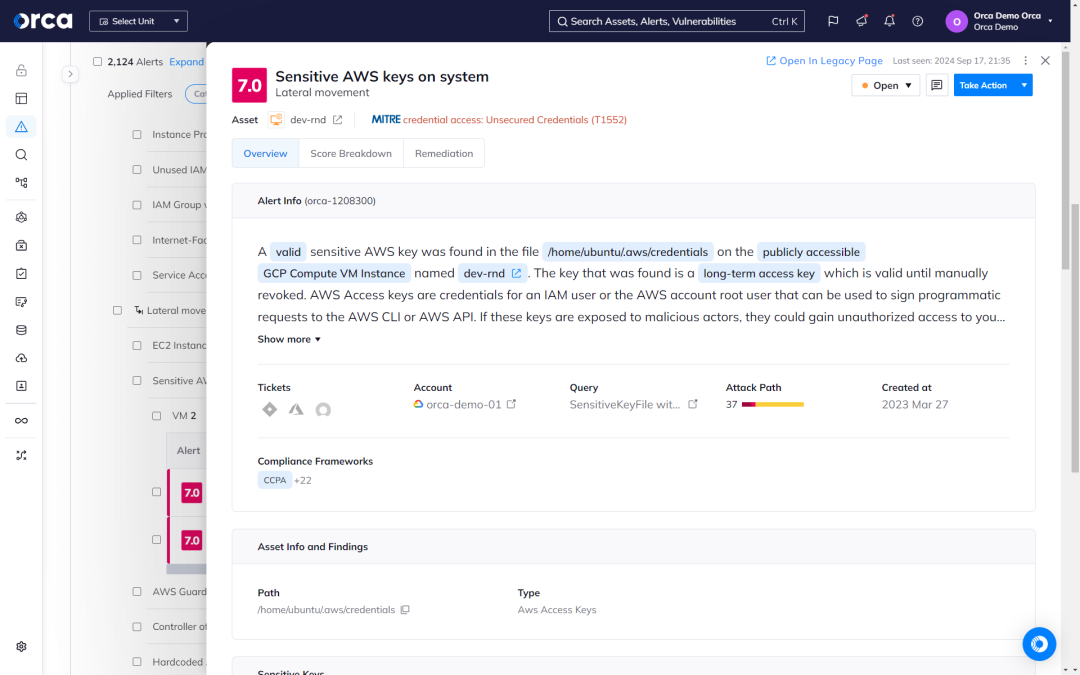
攻撃者よりも先に露出したキーを発見
Orcaプラットフォームはクラウドアセット全体をスキャンし、攻撃者がクラウドアセット内でラテラルムーブメント(横方向移動)に悪用する可能性のある露出したキー、脆弱性、シェル履歴内のパスワード、その他の情報を検出します。
- Orcaはすべてのマシンのファイルシステムをスキャンして秘密鍵を探し、発見されたキーのハッシュを生成します。その後、他のすべての資産をスキャンし、ハッシュが一致する認可済み公開鍵設定を特定します。
- Orcaは、安全でない方法で保存されたキーへのパス、露出したキーを使って攻撃者がアクセスできるワークロード、保存されたユーザーアカウントと権限などの重要情報を明らかにします。
- Orcaは、攻撃者による他の機密リソースへのアクセスを可能にする恐れのあるクラウドサービスプロバイダーのキー、SSHキーを含む、すべてのリモートアクセスキーを検出します。
アイデンティティを
完全に掌握
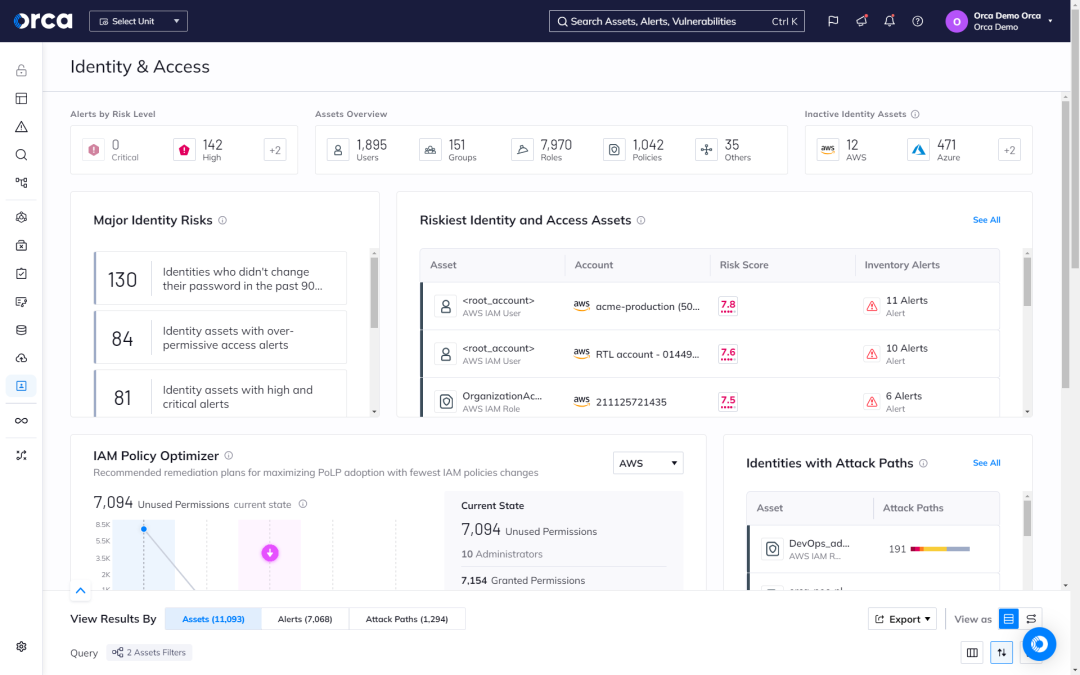
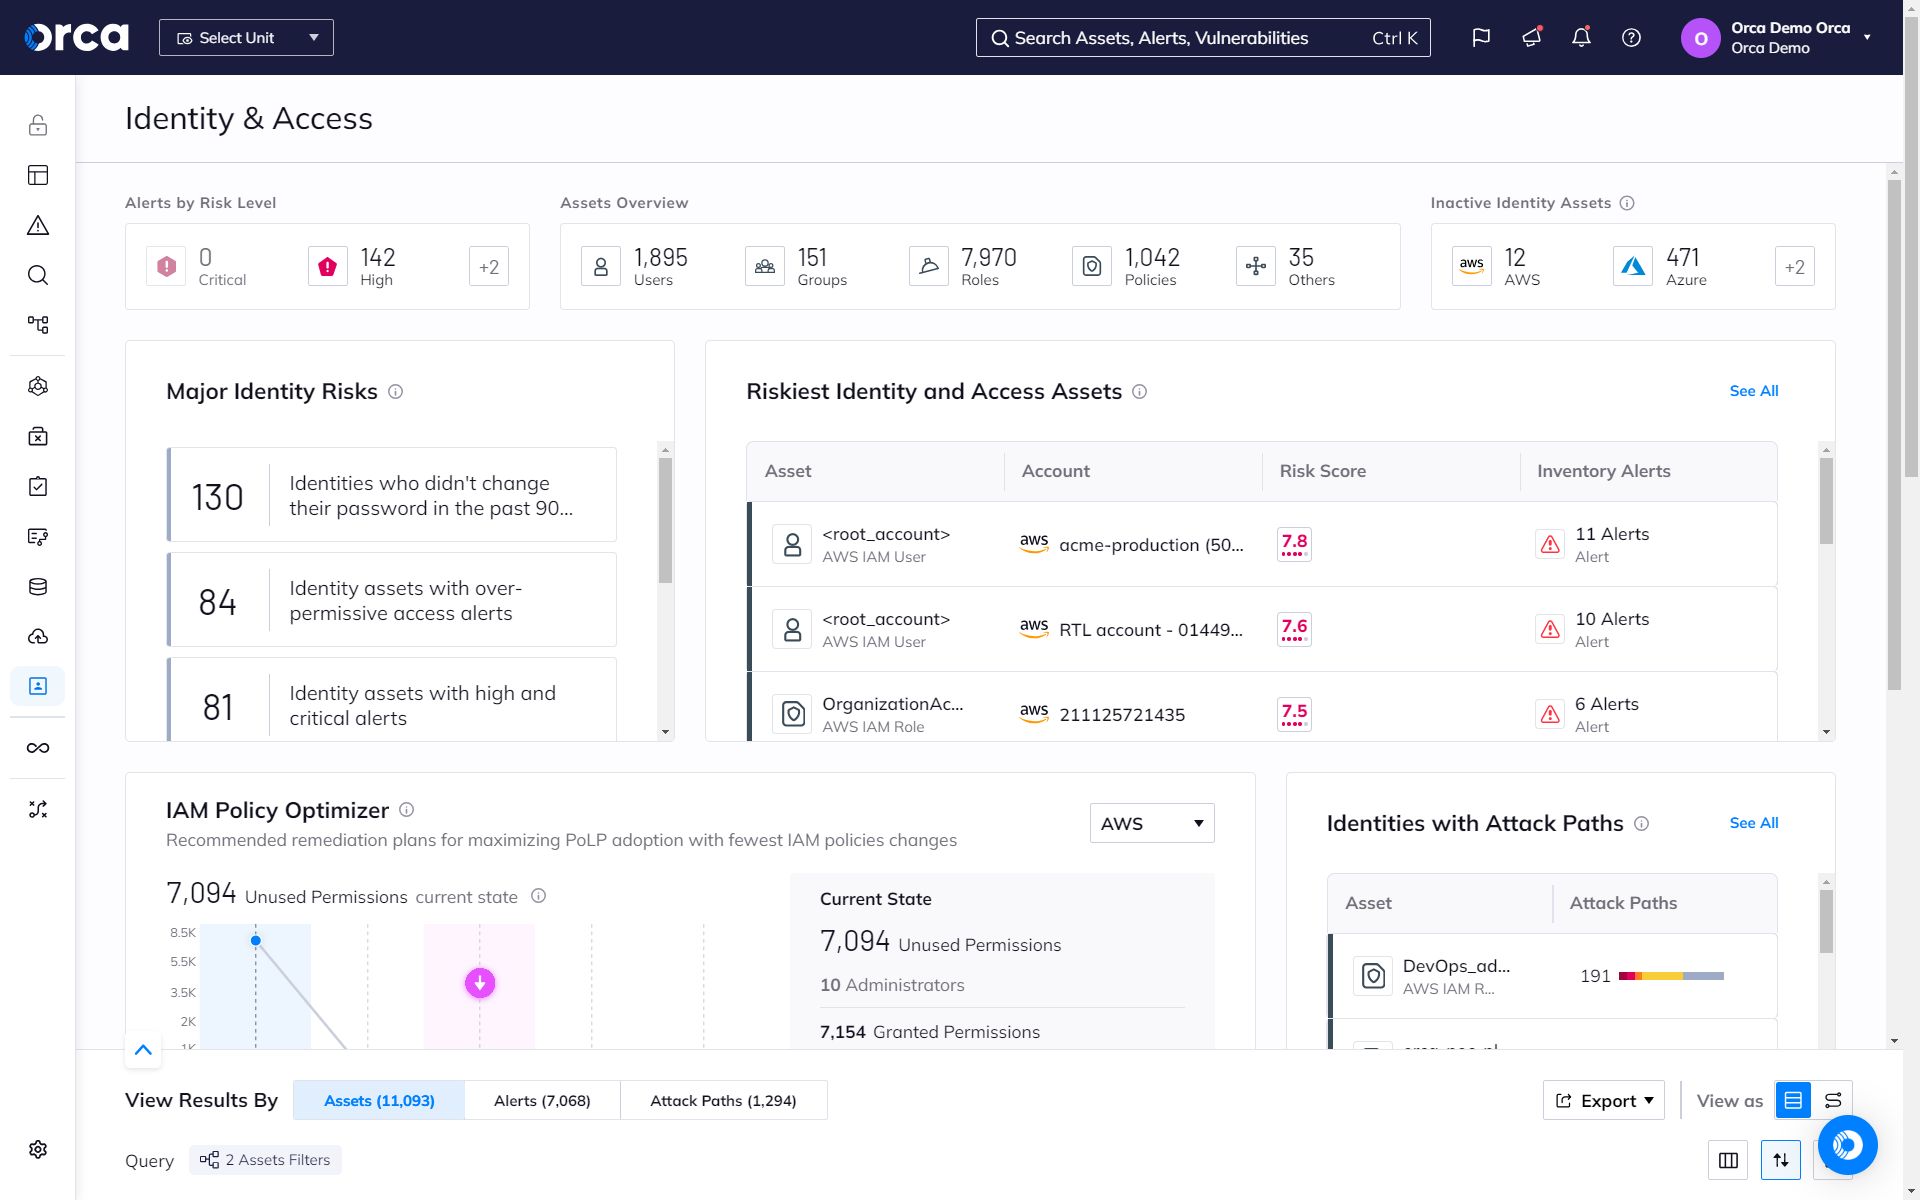
OrcaのIDおよびアクセスダッシュボードにより、組織はアクセス権とクラウドリソースの関係性を把握できます。過剰な権限を持つアイデンティティが検出されるとアラートを発行し、ビジネスへの潜在的な影響度に基づいて優先順位を付けます。
- Orcaはクラウド環境にデプロイされたすべてのアイデンティティ、ロール、グループ、権限、ポリシーを監視します。
- Orcaは最小特権の原則などのセキュリティベストプラクティスが遵守されていない場合にチームへアラートを発行します。
- 「このGoogle Standard Storageリソースにアクセス権を持つ人間およびマシンのアイデンティティはどれか?」「PII(個人を特定できる情報)データを含むS3バケットにアクセスできるAWS EC2インスタンスはどれか?」といった疑問への答えを即座に得られます。
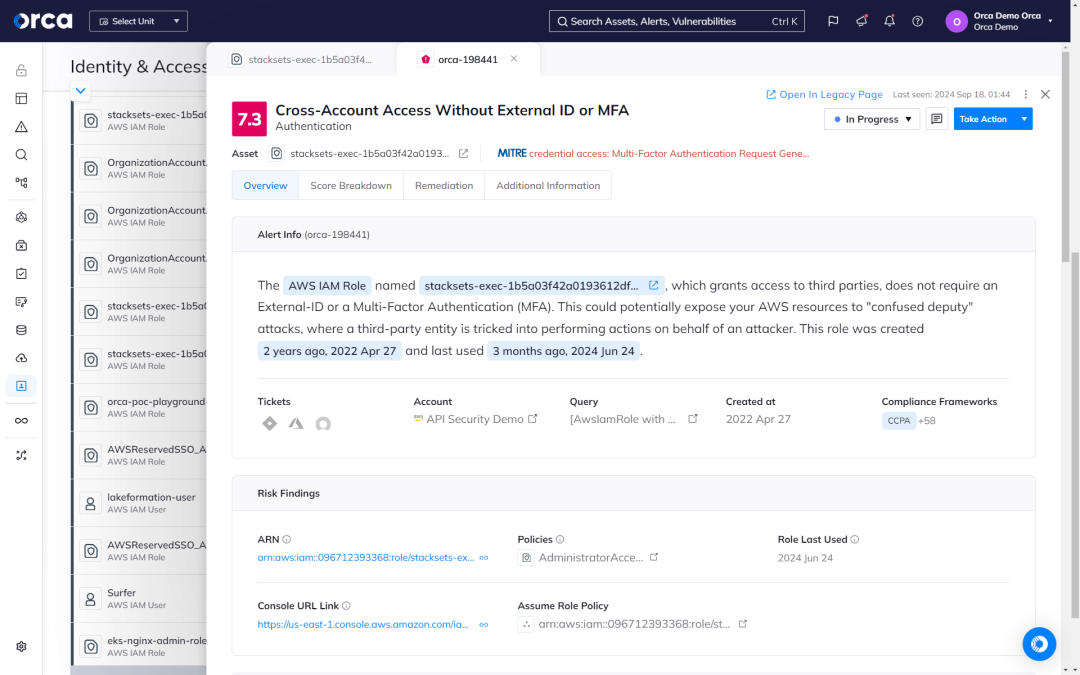
Orcaはクラウドの安全を維持し、アイデンティティとエンタイトルメントを適切に管理下に置きます



チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。