

IAM-Risikoerkennung
Die Orca Cloud Security Platform erkennt, priorisiert und überwacht kontinuierlich bekannte wie auch versteckte IAM-Fehlkonfigurationen (Identity and Access Management) in Ihrer gesamten Cloud-Umgebung, um strenge IAM-Compliance-Vorgaben zu erfüllen und Ihre Cloud Security Posture zu verbessern.
Die Herausforderung
Zu weit gefasste Berechtigungen geben Angreifern den Schlüssel in die Hand
Mangelhafte Hygiene beim Identity and Access Management ist eine der Hauptursachen für absichtliche und versehentliche Expositionen in Public-Cloud-Umgebungen. Bedrohungsakteure suchen ständig nach Wegen, IAM-Fehlkonfigurationen wie übermäßig permissive Identitäten, schlechte Passwort- und Zugangsdaten-Praktiken sowie versehentliche öffentliche Freigaben auszunutzen.
- 90 % aller Unternehmen haben mindestens ein Asset, das Lateral Movement ermöglicht.
- 72 % aller Unternehmen haben ungenutzte IAM-Rollen.
- 61 % aller Unternehmen haben einen Root-Benutzer oder Account-Owner ohne MFA.
Unser Ansatz
Verkleinern Sie Ihre Angriffsfläche durch gute IAM-Hygiene
Orca erkennt und priorisiert Fehlkonfigurationen im Identity and Access Management wie schwache und geleakte Passwörter, exponierte Zugangsdaten und übermäßig permissive Identitäten. Kontinuierliches IAM-Monitoring in Ihrer gesamten Cloud-Umgebung verhindert bösartige und versehentliche Expositionen.
Optimieren Sie Ihre IAM-Policies, um Privilegien einzuschränken und die Hygiene zu verbessern
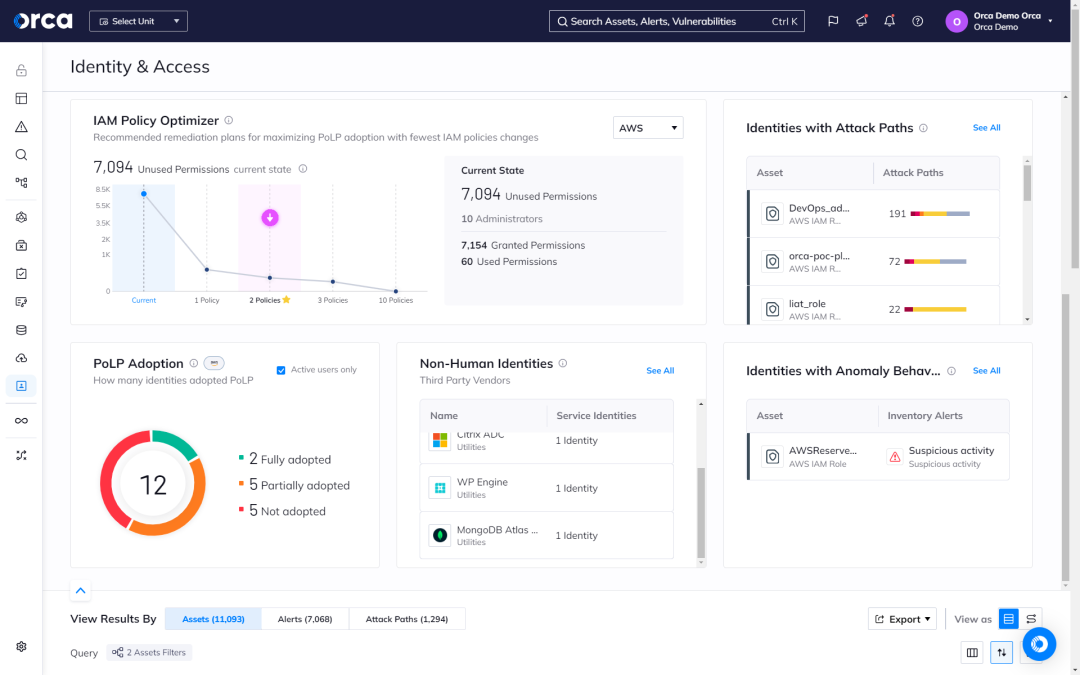
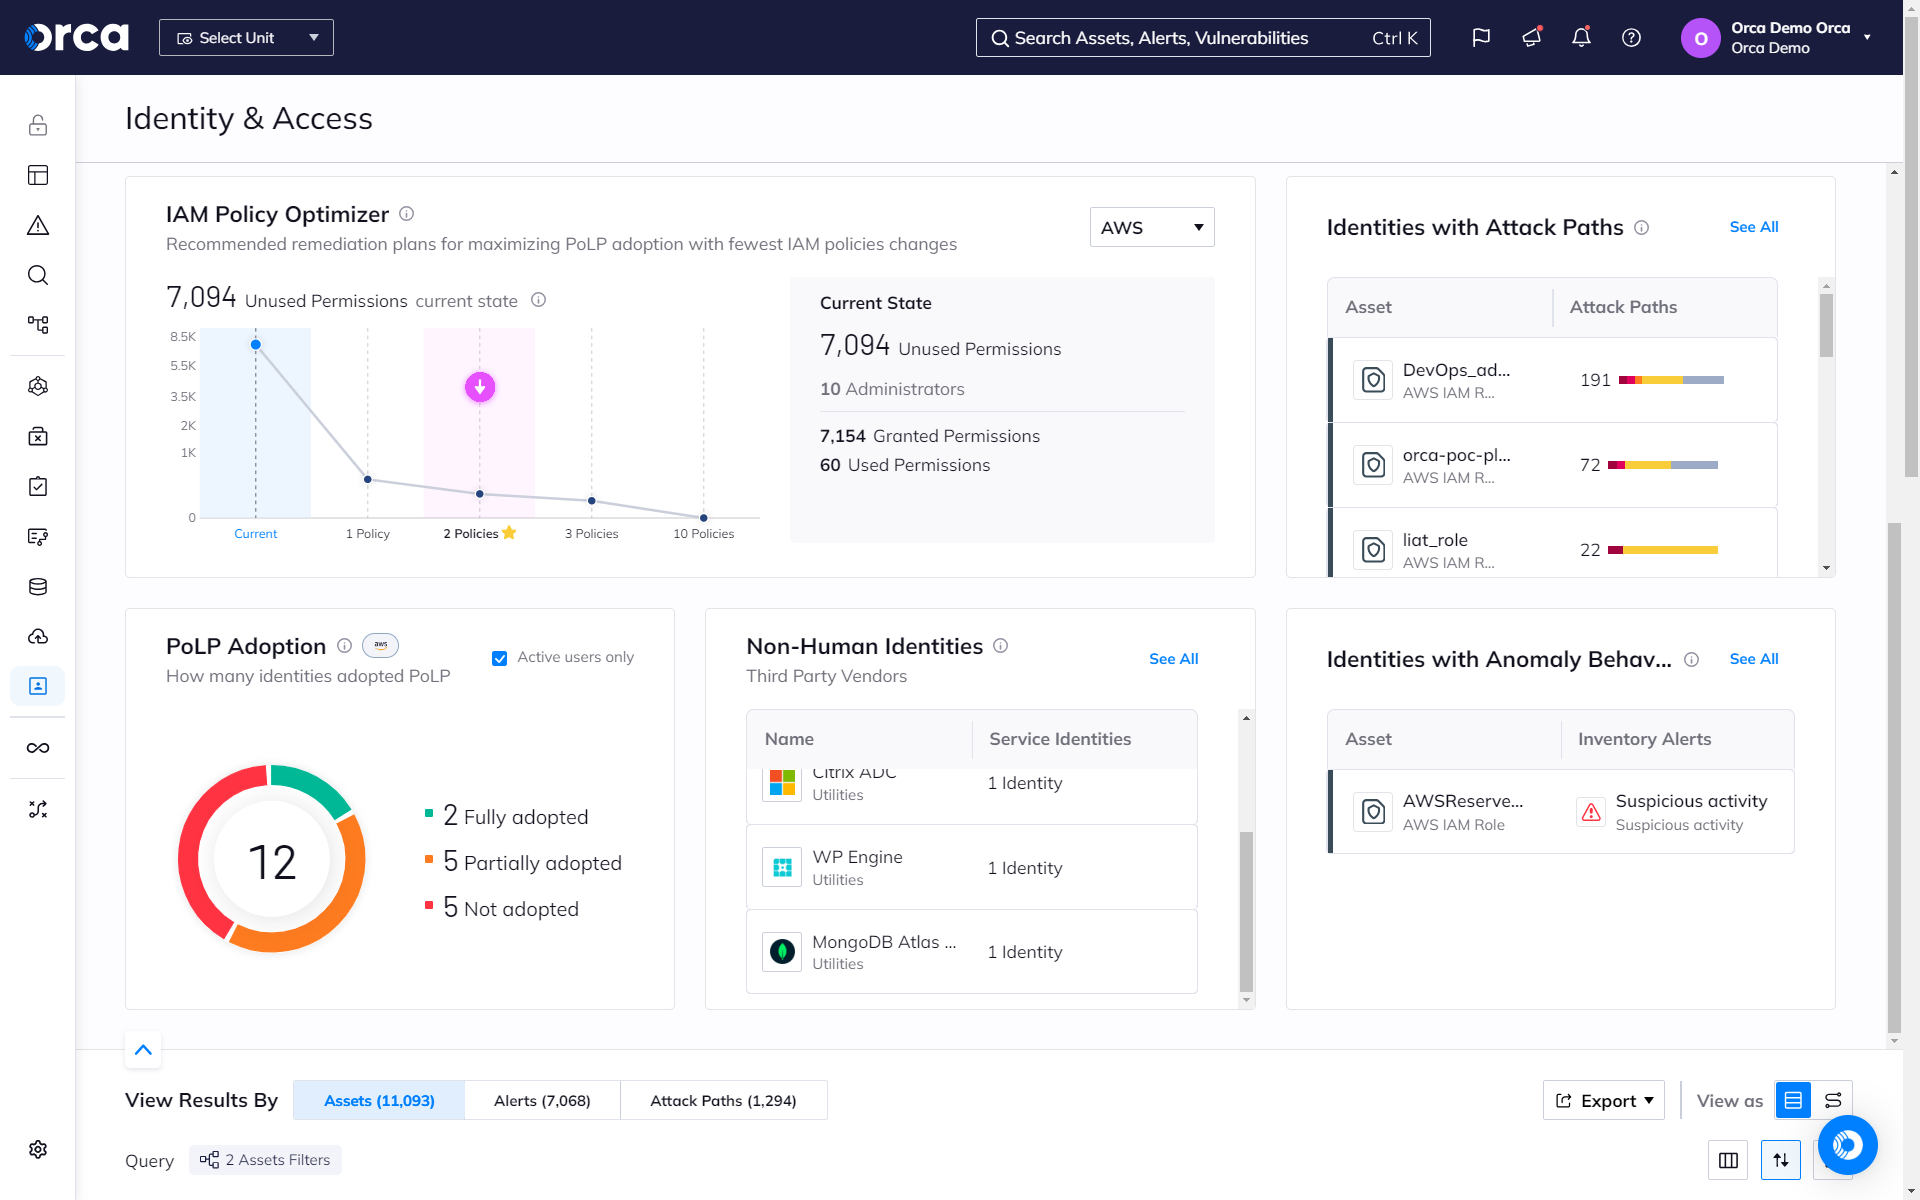
Orca nutzt KI, um die optimale IAM-Policy-Konfiguration zu ermitteln, die maximale Sicherheit bei minimalen Änderungen an Policies, Benutzern oder Rollen erzielt. Das spart Zeit, beschränkt Privilegien und reduziert Risiken durch unnötige Berechtigungen und Accounts.
- Orca liefert empfohlene Behebungspläne zur maximalen Umsetzung des Principle of Least Privilege (PoLP) mit möglichst wenigen Policy-Änderungen.
- Orca stellt optimierte Konfigurationen automatisch als Download-Datei bereit, die in Ihre Cloud-Plattform(en) hochgeladen werden kann.
- Auf granularer Ebene erstellt Orca automatisch Policy-Empfehlungen für übermäßig permissive Identitäten oder Rollen, die Teams direkt anwenden können.
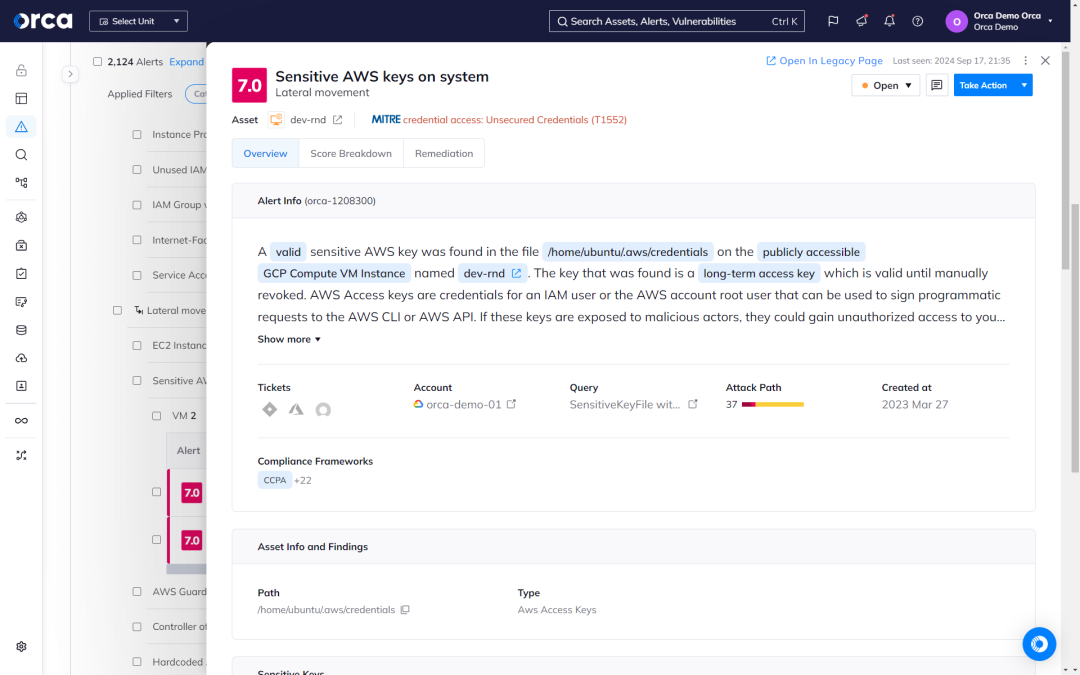
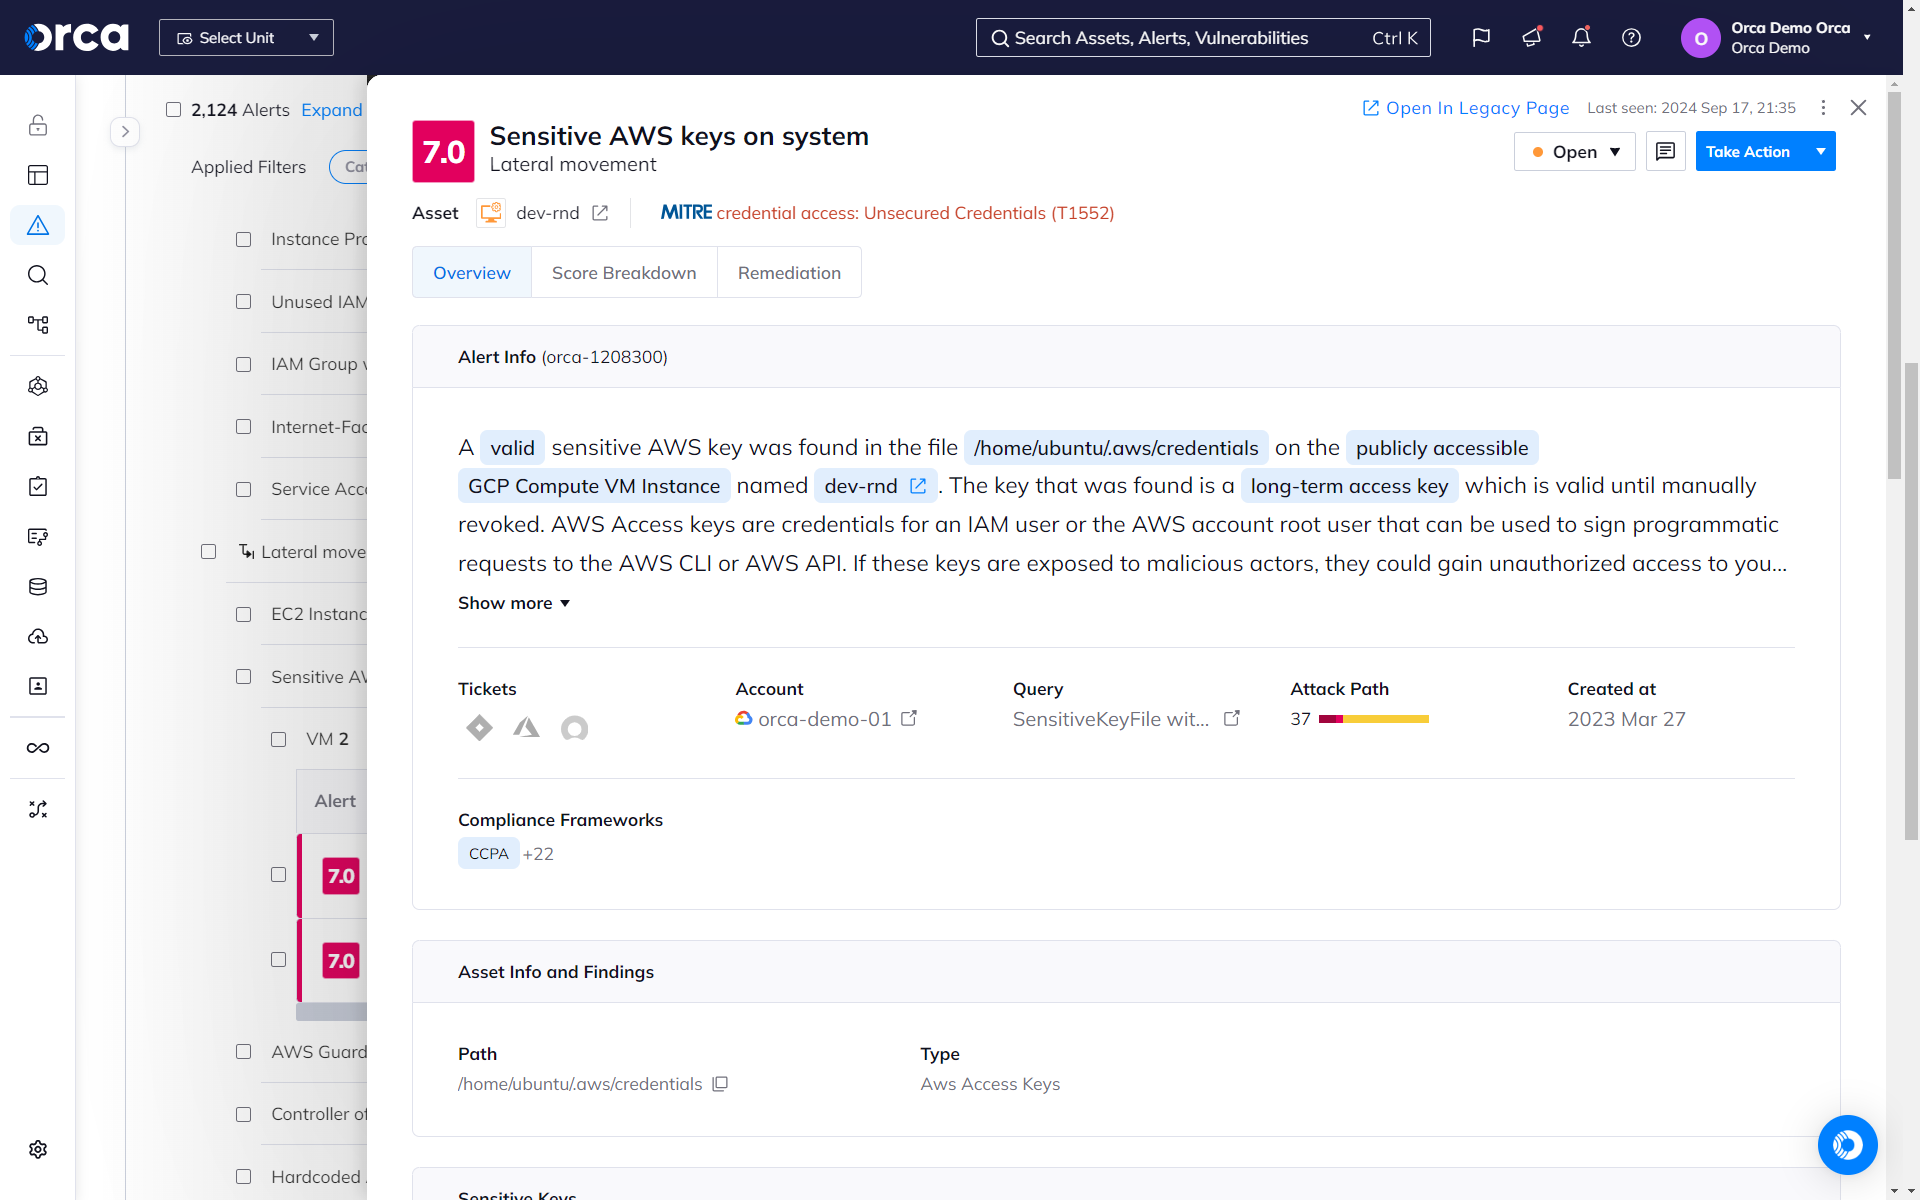
Finden Sie exponierte Schlüssel, bevor es Angreifer tun
Die Orca Platform scannt Ihre gesamte Cloud-Umgebung nach exponierten Schlüsseln, Schwachstellen, Passwörtern in der Shell-History und anderen Daten, die Angreifer für Lateral Movement in Ihrer Cloud nutzen können.
- Orca scannt das Dateisystem jeder Maschine nach privaten Schlüsseln und generiert Hashes aller gefundenen Keys. Anschließend scannt Orca alle weiteren Assets nach autorisierten Public-Key-Konfigurationen mit übereinstimmenden Hashes.
- Orca liefert wichtige Informationen wie Pfade zu unsicher gespeicherten Schlüsseln, Workloads, auf die Angreifer mit exponierten Schlüsseln zugreifen können, sowie gespeicherte Benutzerkonten und Berechtigungen.
- Orca erkennt alle Remote-Access-Keys – darunter Cloud-Service-Provider-Keys, SSH-Keys und mehr –, die Angreifern Zugriff auf weitere sensible Ressourcen verschaffen könnten.
Übernehmen Sie die Kontrolle
über Ihre Identitäten
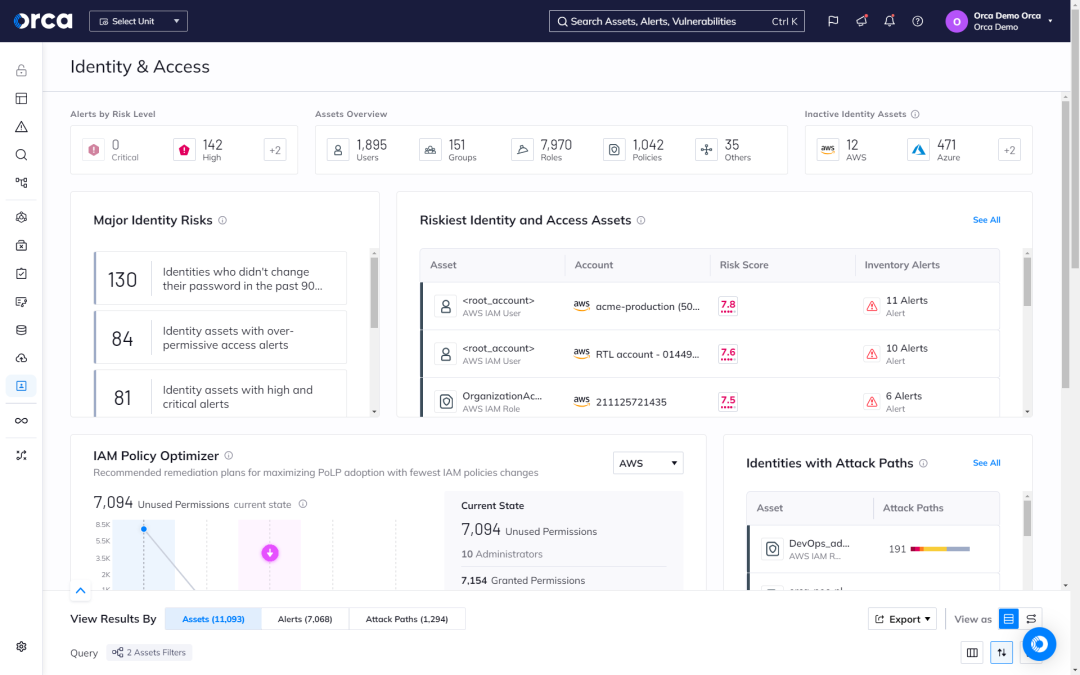
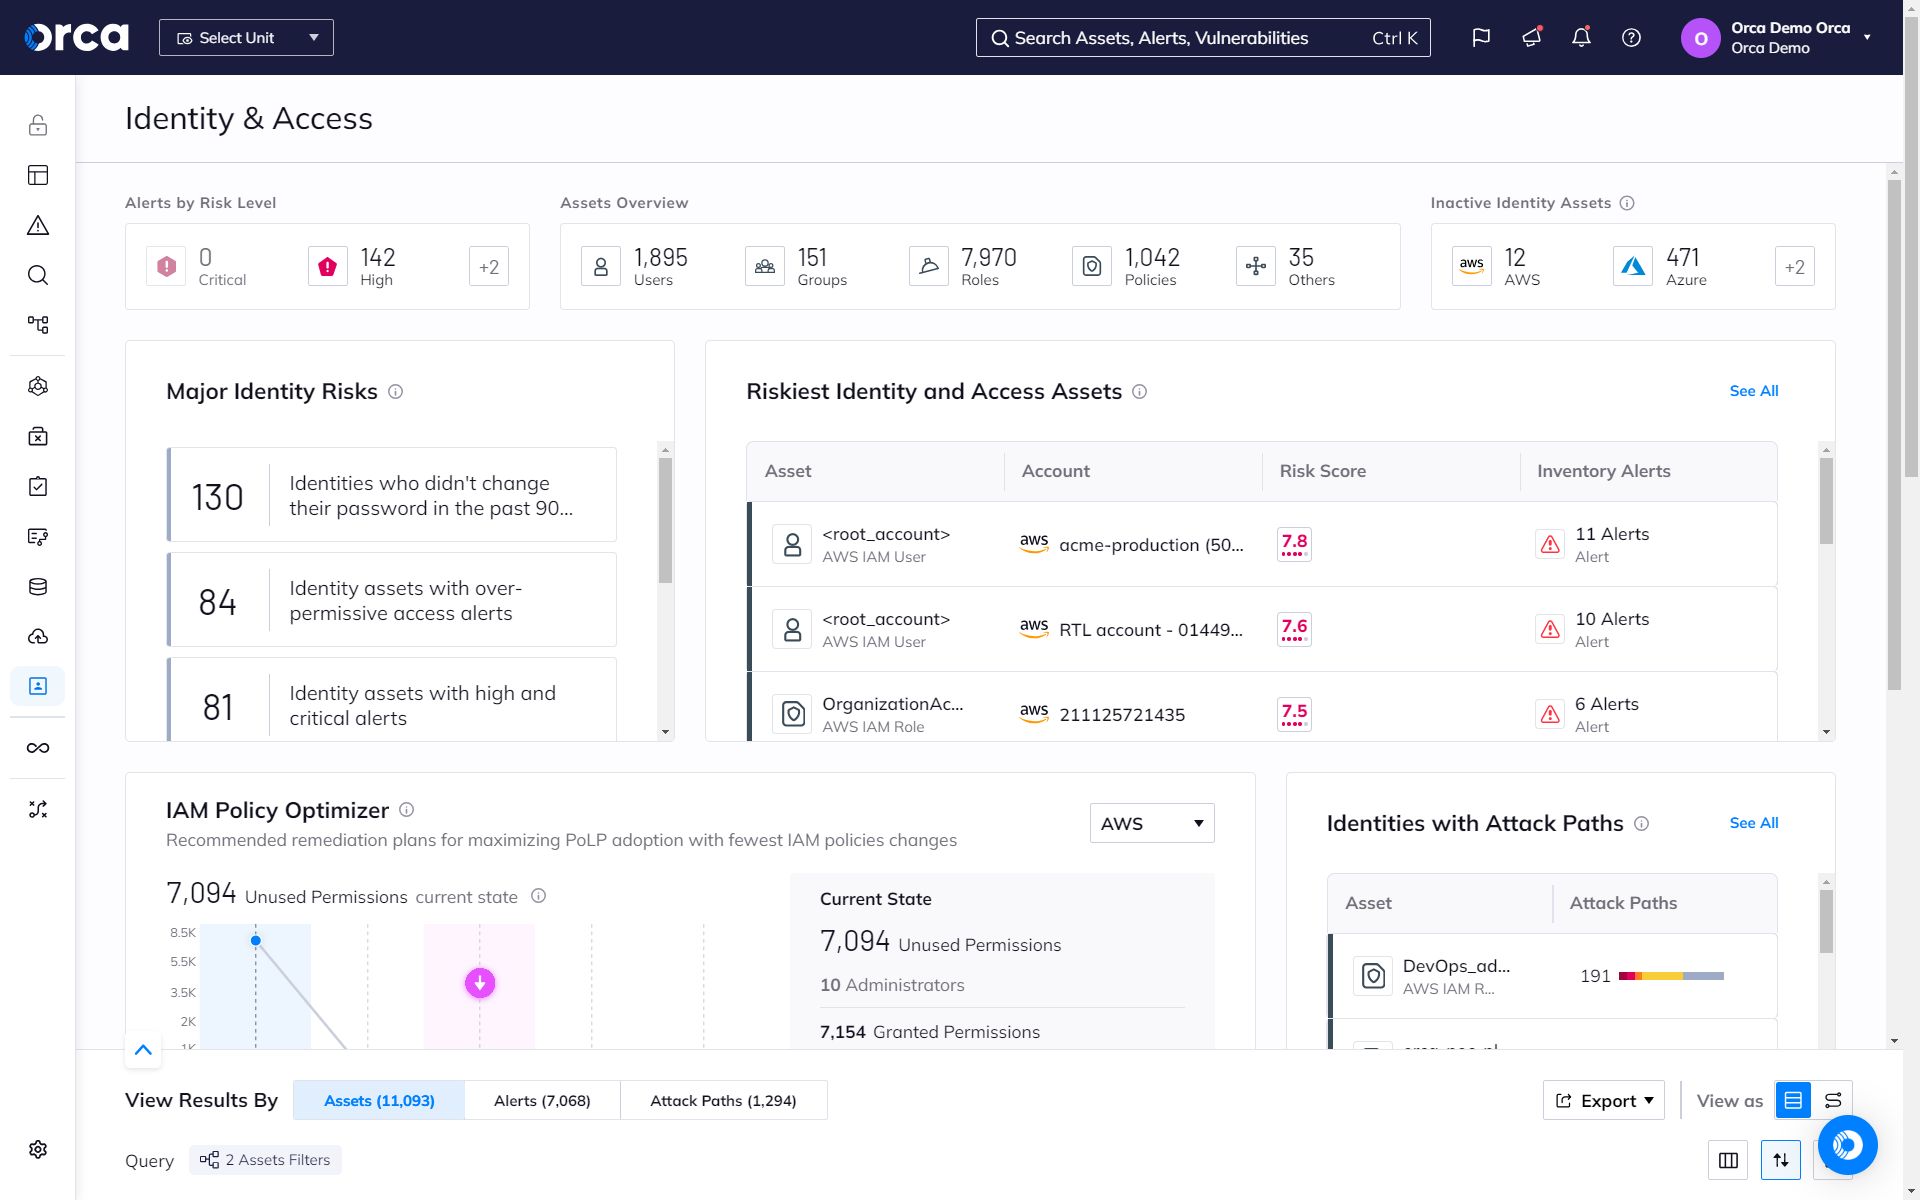
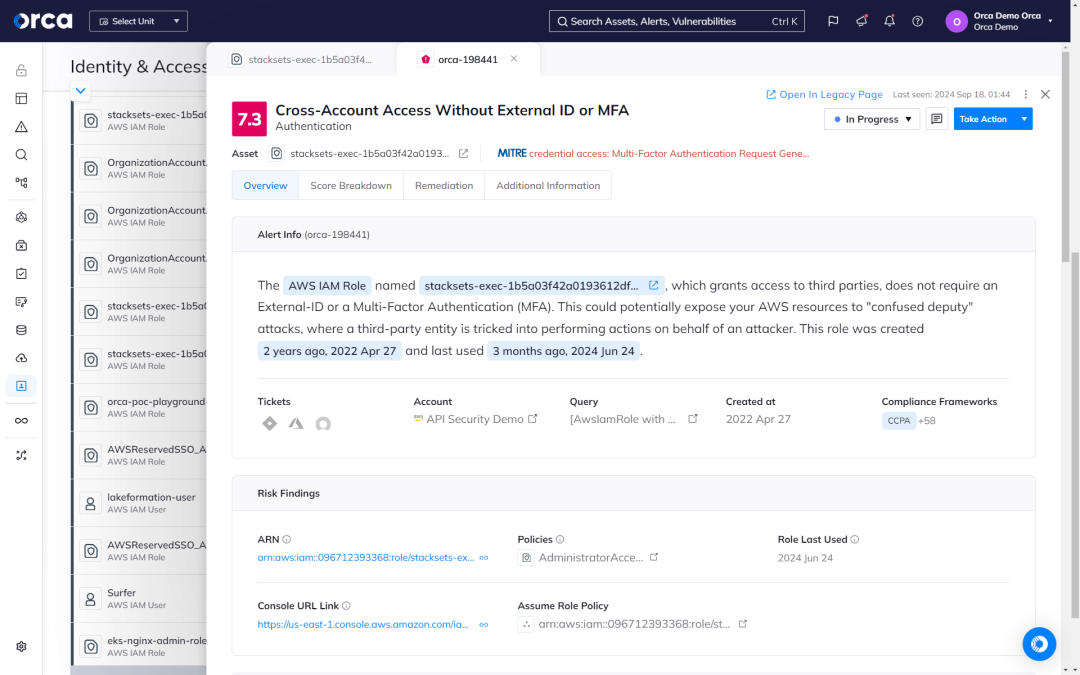
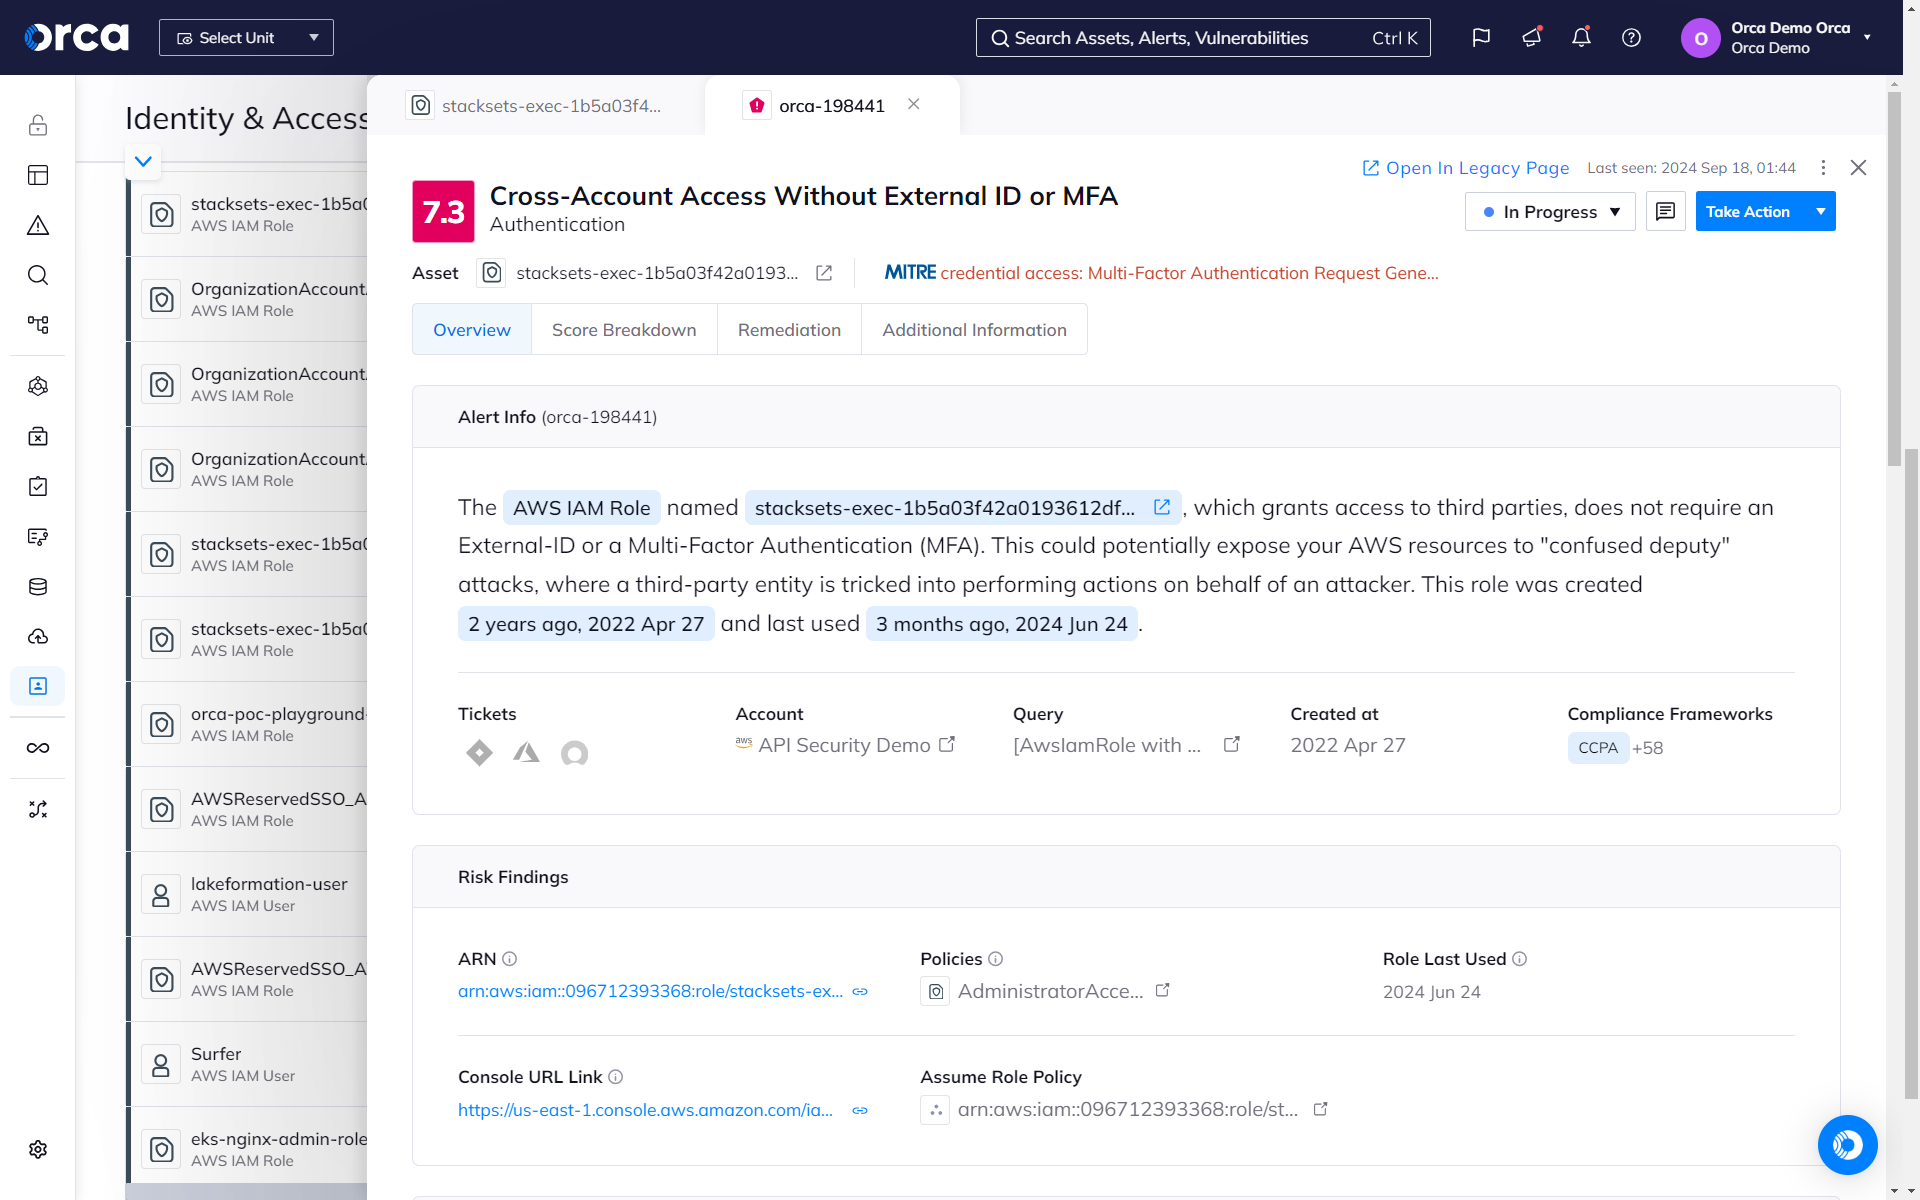
Das Identity- und Access-Dashboard von Orca hilft Unternehmen, die Zusammenhänge zwischen Zugriffsrechten und Cloud-Ressourcen zu verstehen. Orca warnt, sobald übermäßig permissive Identitäten erkannt werden, und priorisiert diese nach potenziellen Auswirkungen auf das Geschäft.
- Orca überwacht alle Identitäten, Rollen, Gruppen, Berechtigungen und Policies in Ihrer Cloud-Umgebung.
- Orca warnt Teams, wenn Best Practices für die Sicherheit – wie das Principle of Least Privilege – nicht eingehalten werden.
- Erhalten Sie Antworten auf Fragen wie: „Welche menschlichen und maschinellen Identitäten haben Zugriff auf diese Google Standard Storage-Ressource?“ oder „Welche AWS EC2-Instanzen haben Zugriff auf einen S3-Bucket mit PII-Daten?“
Orca schützt Ihre Cloud – und hält Ihre Identitäten und Berechtigungen unter Kontrolle

Nordamerika
Versicherung
AWS, GCP, Azure
„Alles, was die Entwicklung beeinträchtigt, stößt auf Widerstand. Aber mit Orca SideScanning gibt es keinerlei Auswirkungen auf die Systeme. Zudem ist es einfach zu bedienen.“

„Orca Security hat die Standards dafür erhöht, wie wir Risiken in unserer Cloud-Umgebung identifizieren, priorisieren und beheben.“


Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.