

Optimieren Sie Orcas Cloud-Sicherheitsdaten mit der Splunk-Integration für SIEM-Plattformen
Kombinieren Sie die tiefgreifenden und kontextbezogenen Cloud-Sicherheitserkenntnisse von Orca mit der Echtzeit-Sicherheitsanalyse-Engine von Splunk für effiziente Sicherheits-Observability und Untersuchungen.

Über Splunk
Splunk ist eine Datensoftware-Plattform zur Suche, Überwachung und Analyse maschinell erzeugter Daten über eine webbasierte Schnittstelle. Splunk ermöglicht Enterprise Observability, vereinheitlichte Sicherheit und grenzenlose benutzerdefinierte Anwendungen in hybriden Umgebungen.
Splunk + Orca Security
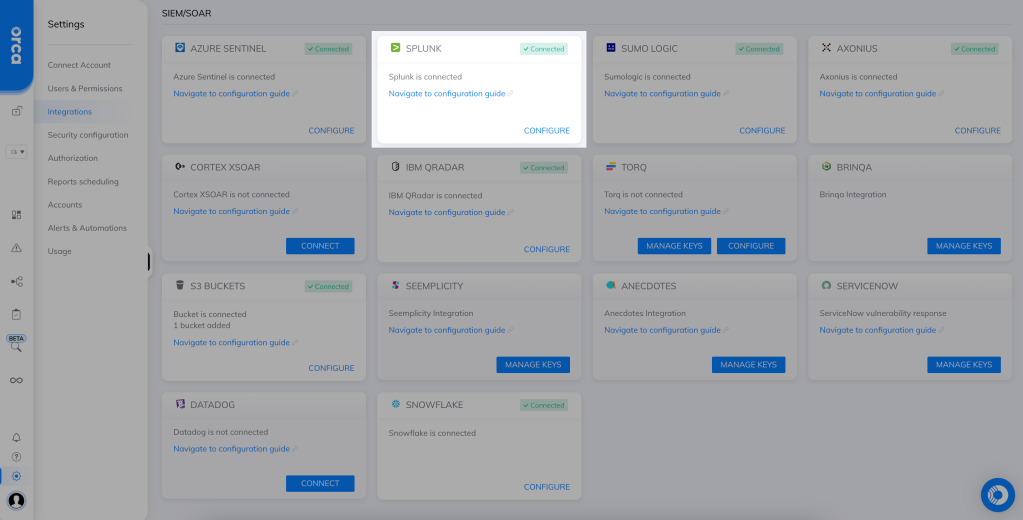
Eine starke Sicherheitslage zu gewährleisten, wird angesichts der zunehmenden Komplexität von Angriffen und wachsenden Angriffsflächen immer schwieriger. Splunk ermöglicht Kunden die Modernisierung ihrer Security Operations und liefert eine stärkere, vereinheitlichte Sicherheitslage in hybriden Multi-Cloud-Umgebungen. Die Zusammenführung der einheitlichen Cloud-Sicherheitsdaten von Orca in Splunk, gemeinsam mit weiteren Sicherheitsdaten aus dem restlichen Unternehmen, führt zu effizienteren und agileren Security Operation Centern (SOCs), die auf Basis datengesteuerter Entscheidungen für sicheres Geschäftswachstum und verbesserte Sicherheit agieren.
Das Orca Security Technology Add-on (TA) für Splunk kombiniert die tiefgreifenden und kontextbezogenen Alarmbefunde von Orca mit der Echtzeit-Sicherheitsanalyse-Engine von Splunk. Nutzen Sie dieses Technology Add-on, um kritische Schwachstellen in Ihrer gesamten Cloud-Umgebung zu priorisieren und datengesteuerte Ergebnisse zu erzielen. Dieses Add-on importiert Orca-Alarme zu Schwachstellen, Malware, Fehlkonfigurationen, Lateral Movement Risiken, Authentifizierungsrisiken und unsicheren Hochrisikodaten.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.