

SIEMプラットフォーム向けのSplunk統合により、Orcaのクラウドセキュリティデータを合理化
Orcaの深くコンテキスト化されたクラウドセキュリティの知見をSplunkのリアルタイムセキュリティ分析エンジンと統合。効率的なセキュリティオブザーバビリティと調査を実現します。

Splunkについて
Splunkは、Webスタイルのインターフェースを介してマシン生成データの検索、監視、分析を行うためのソフトウェアを提供するデータソフトウェアプラットフォームです。Splunkは、ハイブリッド環境におけるエンタープライズオブザーバビリティ、統合セキュリティ、そして無限のカスタムアプリケーションを強力にサポートします。
Splunk + Orca Security
攻撃の巧妙化とアタックサーフェスの拡大により、強固なセキュリティポスチャの維持は困難を極めています。Splunkはセキュリティ運用の近代化を支援し、ハイブリッド/マルチクラウド環境全体で強力かつ統合されたセキュリティを提供します。Orcaの統合クラウドセキュリティデータをSplunk上の他のデータと統合することで、SOCの効率性と俊敏性が向上。データ駆動型の意思決定が可能になり、ビジネス成長とセキュリティ強化を同時に実現します。
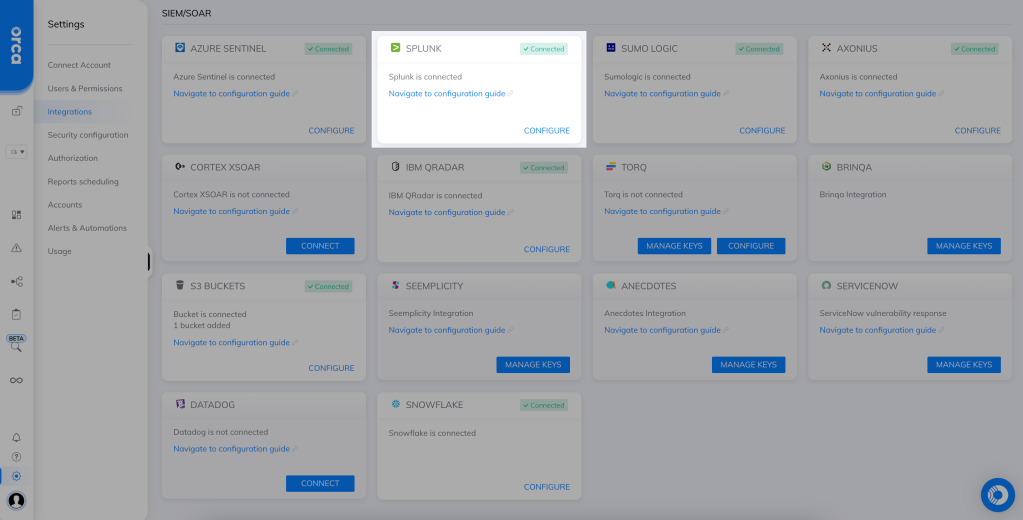
Orca Security Technology Add-on (TA) for Splunkは、Orcaの深くコンテキスト化されたアラート結果をSplunkのリアルタイムセキュリティ分析エンジンと統合します。このアドオンを使用して、クラウド資産全体に存在する重大な脆弱性に優先順位を付け、データ駆動型の成果を生み出しましょう。本アドオンは、脆弱性、マルウェア、設定ミス、ラテラルムーブメントのリスク、認証リスク、および安全でない高リスクデータに関するOrcaのアラートをインポートします。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。