

AIセキュリティポスチャ管理(AI-SPM)
デプロイされたAIモデルとツールを完全に可視化し、データの改ざんや漏洩を防止します。
280件以上のレビュー:


課題
AIの導入はクラウドセキュリティリスクを急速に増大させる
AIはビジネスに多大な利益をもたらします。しかし、適切なAIセキュリティがなければ、組織はクラウド上の新たなリスクに直面します。それは従来のものもあれば、AI特有のものもあります。サイロ化したAI-SPM製品は、アラート疲れや死角、全体像の把握不足といった既存の課題を増大させ、組織を重大なリスクにさらします。
セキュリティチームはどのAIモデルが使用されているかを把握しておらず、シャドーAIを発見することもできません。
パブリックアクセスの設定ミス、キーの露出、暗号化されていないデータは、モデルの盗難を招く可能性があります。
学習データに機密データが(誤って)含まれていると、AIモデルが機密データや個人情報(PII)を露出させる原因となります。
私たちのアプローチ
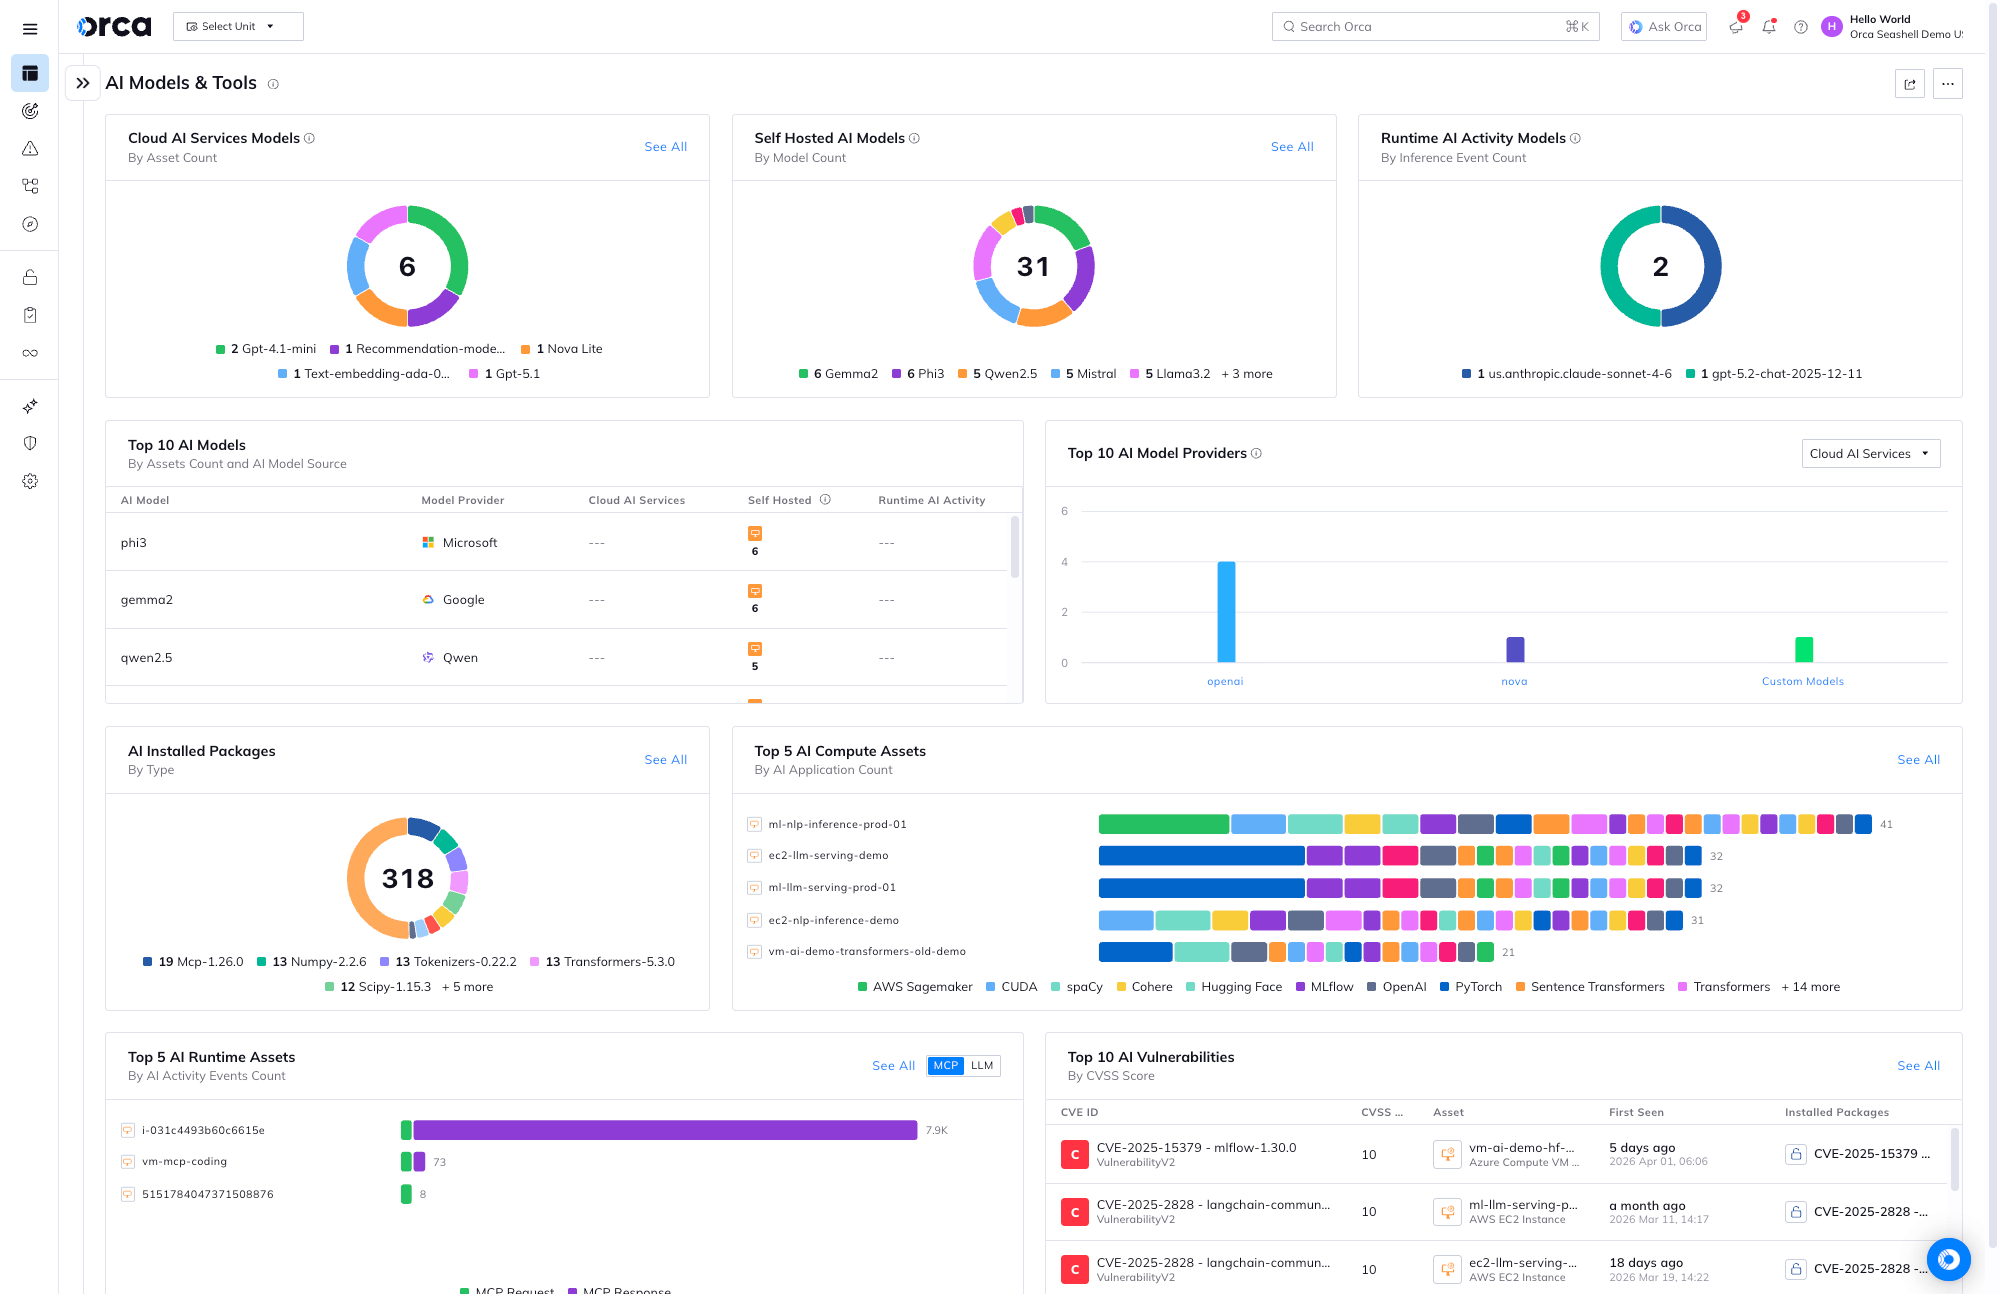
100%の可視性を備えた完全なエンドツーエンドのAI-SPM
OrcaのAI-SPMは、特許取得済みのエージェントレスなSideScanning™テクノロジーを活用し、他のクラウド資産と同様の可視性、リスクインサイト、詳細なデータをAIモデルに提供しつつ、AI特有のユースケースにも対応します。OrcaのAISPMソリューションは50以上のAIモデルとソフトウェアパッケージをカバーしており、ポイントソリューションを必要とせず、スタック全体の可視性とセキュリティを維持しながら自信を持ってAIツールを導入できます。

完全なAIおよびMLインベントリとソフトウェア部品表(BOM)
Orcaは、シャドーAIを含め、環境内にデプロイされている管理対象および未管理のすべてのAIモデルの完全な全体像を提供します。
AIの設定ミスへの対処
Orcaは、ネットワークセキュリティ、データ保護、アクセス制御、IAMを網羅し、AIモデルが安全に構成されていることを保証します。
機密データを検出
Orcaは、AIモデルや学習データに機密情報が含まれている場合にアラートを発し、意図しない露出を防ぐための適切な措置を講じることができます。
露出したアクセスキーの発見
Orcaは、AIサービスやソフトウェアパッケージのキーやトークンがコードリポジトリ内で安全でない状態で露出していることを検出します。
レポート
2026年版 AIセキュリティの現状
デプロイされたAIプロジェクトの完全な可視化を実現
他のクラウド資産と同様に、シャドーAIやLLMは大きなセキュリティ上の懸念事項です。Orcaはクラウド環境全体を継続的にスキャンしてデプロイされているすべてのAIモデルを検出し、機密データの有無やセキュリティ状態を含め、すべてのAIプロジェクトの状況をセキュリティチームが常に把握できるようにします。
- クラウドにデプロイされたすべてのAIモデルについて、完全なAIインベントリとソフトウェア部品表(BOM)を取得し、あらゆるシャドーAIを可視化します。
- Orcaは、Azure OpenAI、Amazon Bedrock & SageMaker、Google Vertex AIなどの主要なクラウドプロバイダーのAIサービスをカバーしています。
- Orcaは、PyTorch、TensorFlow、OpenAI、Hugging Face、scikit-learnなど、50を超える最も一般的に使用されているAIソフトウェアパッケージのインベントリも作成します。




監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。

AI保護のためのベストプラクティスを導入
OrcaのAISPMは、設定ミス、過剰な権限、インターネットへの露出などによってAIモデルがリスクにさらされている場合にアラートを発し、問題を迅速に解決するための自動およびガイド付きの修復機能を提供します。
- OrcaのAIベストプラクティスに関するコンプライアンスフレームワークには、AIモデルの適切な維持、ネットワークセキュリティ、データ保護、アクセス制御、IAMなどに関する数十のルールが含まれています。
- AIモデルや学習データからのデータ漏洩およびデータポイズニングのリスクを防御します。
AIモデルや学習データに含まれる機密データを検出
Orcaは、データセキュリティポスチャ管理(DSPM)機能を使用してAIプロジェクトに保存されているデータをスキャンおよび分類し、機密データが見つかった場合にアラートを発します。AIモデルは学習データを「流出」させるように操作される可能性があるため、機密データの場所をセキュリティチームに通知することで、確実な削除を可能にします。
- Orcaは、AIプロジェクトに保存されているすべてのデータに加え、AIモデルの学習やファインチューニングに使用されるデータをスキャンして分類します。
- 電話番号、メールアドレス、社会保障番号、個人の健康情報などの機密データが見つかった場合にアラートを受け取ります。
- AIモデルが規制枠組みやCISベンチマークに完全に準拠していることを確認します。


露出したAIアクセスキーを検出し、改ざんを防止
Orcaは、AIのキーやトークンがコードリポジトリに残されていることを検出し、セキュリティチームが迅速にキーを削除して被害を最小限に抑えられるようアラートを送信します。
- Orcaはコードリポジトリ(GitHubやGitLabなど)をスキャンし、OpenAIやHugging FaceのトークンなどのAIアクセスキーの漏洩を見つけ出します。
- 漏洩したアクセスキーは、攻撃者にAIモデルや学習データへのアクセスを許し、APIリクエストの実行、AIモデルの改ざん、データの持ち出しを可能にします。
ケーススタディ


よくある質問
AIセキュリティポスチャ管理は、AIモデルの使用に関連するセキュリティリスクやコンプライアンス問題への対処を目的とした、クラウドセキュリティの新たな分野です。これは、組織がビジネスにおいてAIモデルやLLMを安全に活用できるように設計された戦略、ソリューション、プラクティスの集積です。
他のクラウド資産と同様に、AIモデルやLLMには、可視性の制限、偶発的なパブリックアクセス、シャドーデータ、暗号化されていないデータ、保護されていないキーなど、固有のセキュリティリスクが伴います。
近年、AIの活用は劇的に増加しました。全組織の半数以上が、すでに業務の中でAIを利用しています。AIの急速な普及と、AIサービスやパッケージ利用に伴うセキュリティリスクにより、組織のセキュリティインシデントのリスクは高まっています。以下の数値はこのリスクを浮き彫りにしています:
- OpenAIを利用している組織の94%において、制限なしでパブリックにアクセス可能なアカウントが少なくとも1つ存在しています。
- Amazon SageMakerノートブックを使用している組織の97%で、少なくとも1つがインターネットに直接接続されています。
メリットがある一方で、AIには組織が考慮し対処すべき重大なセキュリティリスクも存在します。主なものは以下の通りです。
- 可視性の欠如:セキュリティチームは、現在どのAIモデルが使用されているかを常に把握しているわけではなく、シャドーAIを発見することもできません。
- データの露出:パブリックアクセスの誤設定、露出したキー、暗号化されていない機密データは、データ漏洩の原因となります。
- データポイズニング:悪意のある攻撃者がデータを改ざんし、有害なコンテンツを混入させる可能性があります。
- リポジトリにおけるキーの露出:これらのキーにより、悪意のある攻撃者がAPIリクエストを実行したり、AIモデルを改ざんしたり、データを持ち出したりすることが可能になります。
AIセキュリティポスチャ管理には、エンドツーエンドのAIリスクをカバーするための以下のような重要な活動が含まれます。
- クラウドのスキャンとインベントリ作成:クラウド環境全体をスキャンし、デプロイされているすべてのAIモデルの完全なインベントリを生成します。
- セキュリティポスチャ管理:ネットワークセキュリティ、データ保護、アクセス制御、IAMなど、AIモデルの安全な構成を保証します。
- 機密データ検出:AIモデルやトレーニングデータ内の機密情報を特定し、適切な対策を講じられるようアラートを生成します。
- サードパーティアクセス検出:AIサービスへの機密キーやトークンがコードリポジトリに公開された際、チームにアラートを通知します。
Orcaクラウドセキュリティプラットフォームは、トレーニングやファインチューニングから本番環境へのデプロイ、推論に至るまで、AIモデルをエンドツーエンドで保護します。
- AIおよびMLのインベントリとBOM: 管理・未管理を問わず、環境にデプロイされているすべてのAIモデルの完全なビューを取得します。
- セキュリティポスチャ管理:ネットワークセキュリティ、データ保護、アクセス制御、IAMなど、AIモデルが安全に構成されていることを確認します。
- 機密データの検出: AIモデルやトレーニングデータに機密情報が含まれている場合にアラートを通知し、適切な対策を講じることができます。
- サードパーティアクセスの検出: OpenAIやHugging FaceなどのAIサービスへのキーやトークンが、コードリポジトリ内で安全でない状態で露出していることを検出します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。